Cyber Threat Intelligence یا CTI سالهاست یکی از اجزای مهم عملیات امنیتی سازمانها محسوب میشود. دریافت اطلاعات درباره Threat Actorها، Malware ها، IP Address ها، Domain ها، Hash ها، Vulnerabilityها و روشهای حمله به تیمهای امنیتی کمک میکند تهدیدها را سریعتر شناسایی و برای آنها Detection ایجاد کنند.
اما یک مشکل اساسی وجود دارد: Threat Intelligence بهتنهایی همیشه تصویری کامل از ریسک واقعی یک سازمان ارائه نمیدهد.
برای مثال، دانستن اینکه یک IP Address مخرب است یا یک Threat Actor از یک آسیبپذیری خاص سوءاستفاده میکند، بهتنهایی مشخص نمیکند که آیا همان تهدید به زیرساخت یک سازمان خاص مرتبط است یا خیر.
اینجاست که مفهوم Extended Threat Intelligence یا XTI مطرح میشود.
XTI تلاش میکند Threat Intelligence را با اطلاعات مربوط به Attack Surface، Digital Risk، Brand، Dark Web، Credentials، Supply Chain و داراییهای سازمان ترکیب کند تا Security Team بتواند از «دریافت اطلاعات تهدید» به سمت «درک ریسک مرتبط با سازمان و اقدام عملی» حرکت کند.
در برخی پلتفرمهای تجاری، XTI بهصورت یک پلتفرم یکپارچه شامل Cyber Threat Intelligence (CTI)، External Attack Surface Management (EASM) و Digital Risk Protection (DRPS) پیادهسازی شده است. SOCRadar نیز XTI را با این مدل معرفی میکند.
XTI چیست؟
بررسی اولیه نشان میدهد این IP قبلاً با یک بدافزار و یک گروه مهاجم شناختهشده ارتباط داشته است. اما یک سؤال مهم باقی میماند:
فرض کنید تیم SOC یک هشدار ساده دریافت میکند:
یک ارتباط مشکوک بین شبکه سازمان و یک IP مخرب شناسایی شده است.
آیا این تهدید واقعاً سازمان ما را هدف گرفته است؟
با بررسی بیشتر مشخص میشود یکی از زیردامنههای قدیمی سازمان به همان زیرساخت مهاجم مرتبط است، روی آن هم یک سرویس آسیبپذیر قرار دارد و حتی اطلاعات کاربری یکی از کارکنان در یک نشت اطلاعاتی دیده شده است.
حالا دیگر با یک IP مخرب طرف نیستیم، چند نشانه ظاهراً جدا از هم، یک تصویر کاملتر از یک تهدید احتمالی میسازند.
اینجاست که XTI یا Extended Threat Intelligence اهمیت پیدا میکند، رویکردی که فقط نمیپرسد «این تهدید چیست؟»، بلکه بررسی میکند:
این تهدید چه ارتباطی با سازمان من دارد و کدام داراییهای من ممکن است در معرض خطر باشند؟
در ادامه ببینیم XTI چگونه این اطلاعات پراکنده را کنار هم قرار میدهد :
Extended Threat Intelligence (XTI) رویکردی برای گسترش Threat Intelligence سنتی است که علاوه بر اطلاعات مربوط به Threat Actorها و IOCها، اطلاعات مربوط به داراییهای خارجی سازمان، Digital Exposure ، نشت اطلاعات، فعالیتهای Dark Web، سوءاستفاده از Brand و سایر ریسکهای خارج از مرز شبکه سازمان را نیز در فرآیند Threat Intelligence وارد میکند.
در مدل سنتی CTI، تمرکز معمولاً روی سؤالهایی مانند این است:
- این IP مخرب است؟
- این Hash مربوط به چه Malwareای است؟
- این Threat Actor از چه TTPهایی استفاده میکند؟
XTI دامنه این پرسشها را گستردهتر میکند:
- آیا این تهدید با سازمان من ارتباط دارد؟
- کدام Asset من در معرض این تهدید قرار دارد؟
- آیا Domain مشابه برند سازمان ثبت شده است؟
- آیا Credentialهای سازمان در Dark Web یا منابع افشاشده مشاهده شدهاند؟
- آیا یکی از سرویسهای Internet-Facing سازمان دارای Exposure یا Vulnerability قابل سوءاستفاده است؟
- آیا فعالیت Threat Actor خاصی با صنعت یا جغرافیای سازمان مرتبط است؟
بنابراین، هدف XTI صرفاً جمعآوری اطلاعات بیشتر نیست، بلکه ایجاد Context بیشتر برای تصمیمگیری امنیتی است.
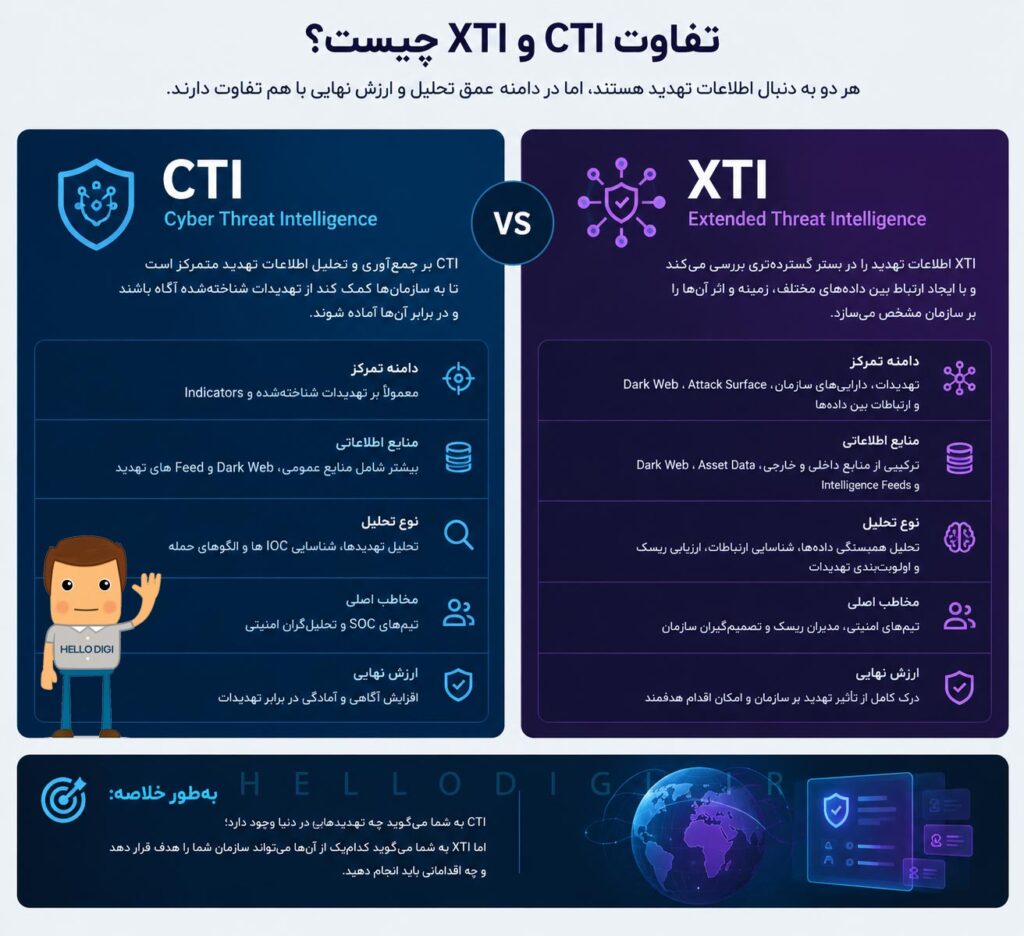
تفاوت CTI و XTI چیست؟
برای درک XTI ابتدا باید تفاوت آن با CTI را مشخص کنیم.
| ویژگی | CTI | XTI |
| Threat Intelligence | ✓ | ✓ |
| IOC Enrichment | ✓ | ✓ |
| Threat Actor Tracking | ✓ | ✓ |
| TTP Analysis | ✓ | ✓ |
| External Attack Surface | محدود/ وابسته به پلتفرم | ✓ |
| Dark Web Monitoring | در برخی محصولات | ✓ |
| Credential Leak Detection | در برخی محصولات | ✓ |
| Brand Protection | معمولاً محدود | ✓ |
| Phishing Domain Detection | محدود | ✓ |
| Digital Risk Protection | معمولاً جداگانه | ✓ |
| Supply Chain Intelligence | محدود | در برخی پلتفرمها |
| Context مرتبط با سازمان | متوسط | گستردهتر |
به همین دلیل XTI را میتوان یک Extended Intelligence Layer در نظر گرفت که اطلاعات Threat Intelligence را به وضعیت واقعی سازمان متصل میکند.
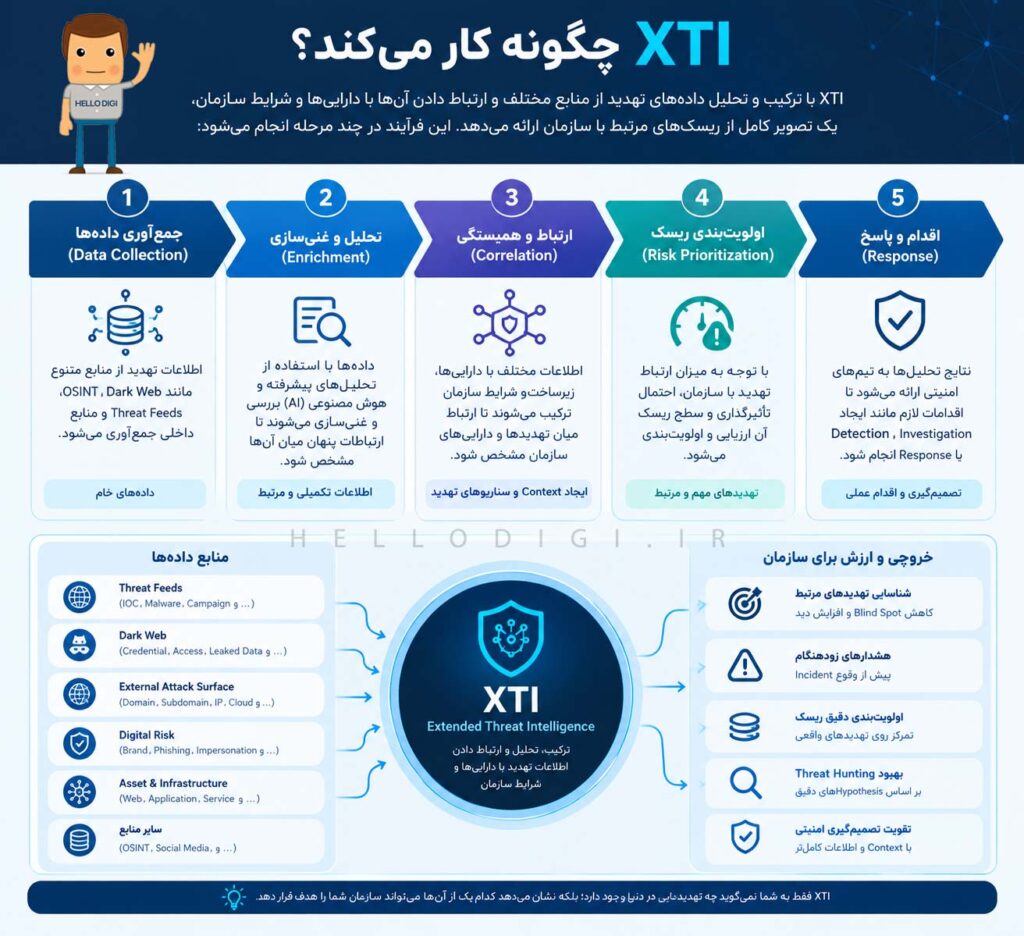
XTI چگونه کار میکند؟
معماری دقیق XTI بسته به Vendor متفاوت است، اما یک معماری معمول را میتوان در چند مرحله خلاصه کرد:
1 . Data Collection
پلتفرم XTI اطلاعات را از منابع متنوع جمعآوری میکند، از جمله:
- OSINT
- Threat Feeds
- Security Research
- Surface Web
- Deep Web
- Dark Web
- Social Media
- Leaked Databases
- Malware Intelligence
- Vulnerability Intelligence
- Domain و Certificate Data
- External Asset Discovery
برخی پلتفرمها از Machine Learning و روشهای خودکار برای تحلیل حجم زیادی از این دادهها استفاده میکنند. SOCRadar نیز XTI خود را برای تحلیل دادههای تهدید از منابع Open Source، Social Media و Dark Web معرفی کرده است.
2 . Asset Discovery
یکی از تفاوتهای مهم XTI با Threat Feedهای سنتی، توجه به Digital Footprint سازمان است.
پلتفرم باید بتواند Assetهای قابل مشاهده از اینترنت را شناسایی کند، مانند:
- Domain
- Subdomain
- IP Address
- Cloud Asset
- Web Application
- Certificate
- Open Port
- Exposed Service
- Technology Stack
این قابلیت معمولاً با مفهوم External Attack Surface Management یا EASM مرتبط است.
EASM به سازمان کمک میکند متوجه شود از دید اینترنت چه Assetهایی متعلق به آن هستند و کدامیک ممکن است Exposure امنیتی داشته باشند. SOCRadar نیز EASM را یکی از اجزای اصلی XTI معرفی میکند.
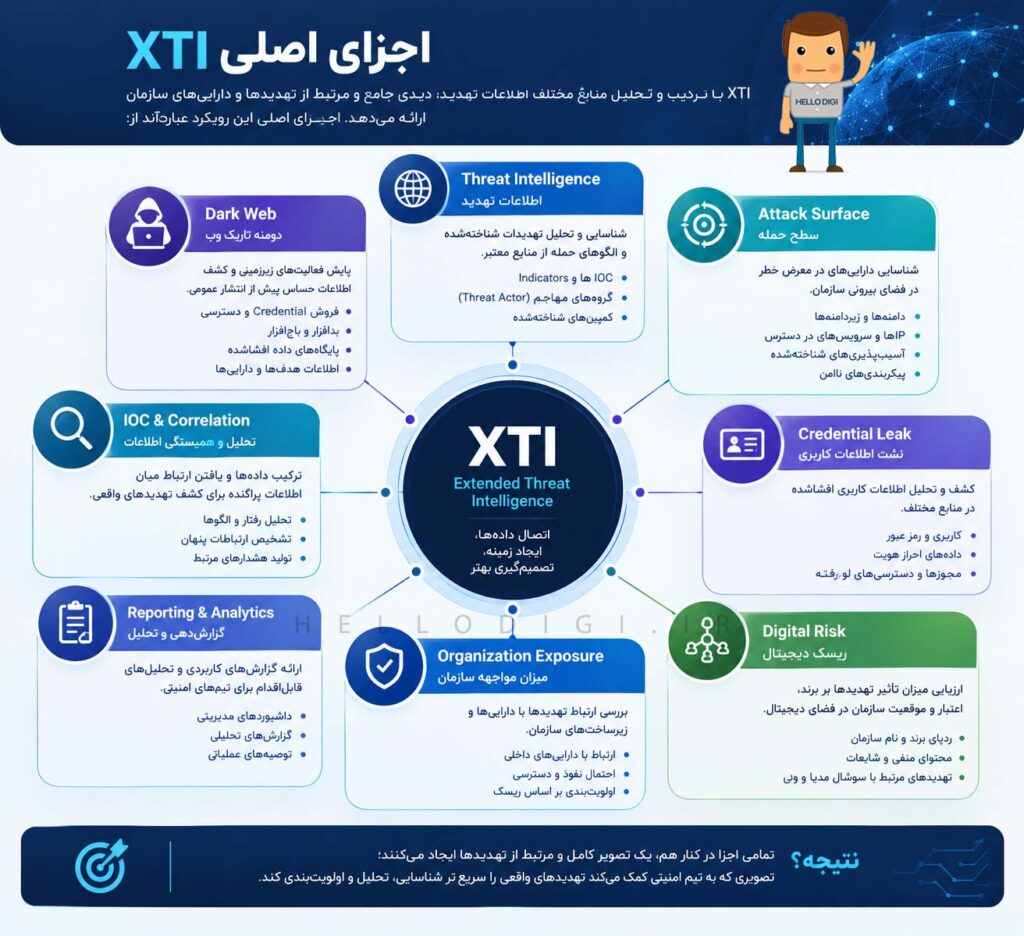
اجزای اصلی XTI
اگرچه معماری XTI در محصولات مختلف متفاوت است، چهار حوزه اصلی در بسیاری از پیادهسازیها دیده میشود.
Cyber Threat Intelligence یا CTI
CTI هسته اصلی Threat Intelligence است.
در این بخش اطلاعات مربوط به موارد زیر جمعآوری و تحلیل میشود:
- Threat Actor
- Malware
- Ransomware Groups
- IOC
- IP Address
- Domain
- URL
- File Hash
- TTP
- Campaign
- Exploit
- Vulnerability
هدف CTI تبدیل داده خام به اطلاعاتی است که برای Detection، Threat Hunting و Incident Response قابل استفاده باشد.
External Attack Surface Management یا EASM
EASM به سازمان کمک میکند Attack Surface خارجی خود را مشاهده و مدیریت کند.
یک سازمان ممکن است تصور کند فقط چند Domain و Server روی اینترنت دارد، اما در عمل مواردی مانند:
- Subdomain های قدیمی
- Test Server ها
- Cloud Asset ها
- API Endpoint ها
- پنلهای مدیریتی
- سرویسهای فراموششده
- Certificate های قدیمی
نیز در اینترنت قابل مشاهده باشند.
EASM با Continuous Discovery به شناسایی این داراییها کمک میکند.
در XTI، اهمیت EASM فقط پیدا کردن Asset نیست، بلکه ارتباط دادن Asset با Threat Intelligence اهمیت دارد.
برای مثال:
Asset Discovery → Vulnerability → Threat Intelligence → Exploit Activity → Risk Prioritization
این زنجیره میتواند به تیم امنیتی کمک کند بهجای بررسی همه Vulnerabilityها، روی Exposureهایی تمرکز کند که با تهدیدهای واقعی مرتبط هستند.
Digital Risk Protection یا DRPS
بخشی از ریسک سازمان خارج از Infrastructure داخلی آن اتفاق میافتد.
برای مثال:
- Fake Website
- Phishing Domain
- Brand Impersonation
- Leaked Credential
- Leaked Data
- Fake Social Media Account
- Executive Impersonation
- Dark Web Exposure
DRPS برای پایش این نوع تهدیدها استفاده میشود.
در مدل XTI، این اطلاعات در کنار CTI و Attack Surface قرار میگیرند و یک تصویر گستردهتر از External Digital Risk ایجاد میکنند.
پایش Dark Web در Threat Intelligence
Dark Web یکی از منابع مهم برای جمعآوری و تحلیل اطلاعات تهدیدات سایبری (Threat Intelligence) است. گروههای مهاجم و مجرمان سایبری ممکن است در این فضا اطلاعات و خدمات مرتبط با حملات را خریدوفروش یا منتشر کنند، از اطلاعات کاربری سرقتشده (Credential) و دسترسی اولیه به شبکه سازمانها (Initial Access) گرفته تا بدافزار و باجافزار (Ransomware)، پایگاههای داده افشاشده (Leaked Database) و اطلاعات سرقتشده.
پایش مستمر Dark Web به تیمهای امنیتی کمک میکند نشانههایی از نشت اطلاعات، فروش دسترسی یا هدفگیری سازمان را زودتر شناسایی کرده و پیش از تبدیل شدن این موارد به یک Security Incident، اقدامات لازم را انجام دهند.
XTI چه مشکلی را حل میکند؟
یکی از مشکلات رایج در Security Operations، حجم زیاد داده و کمبود Context است. یک SOC ممکن است روزانه هزاران Indicator دریافت کند، اما سؤال اصلی این نیست که چند Indicator داریم؟ سؤال مهمتر این است کدام Indicator واقعاً برای سازمان ما اهمیت دارد؟
برای مثال فرض کنید Threat Intelligence یک IP مخرب را شناسایی کرده است.
در یک مدل ساده، شناسایی یک IP مخرب ممکن است تنها به ایجاد یک هشدار منجر شود:
Malicious IP → Alert
اما در XTI، موضوع فقط شناسایی یک Indicator نیست. اطلاعات مختلف در کنار یکدیگر قرار میگیرند و ارتباط میان آنها بررسی میشود، برای مثال:
Malicious IP
↕
Threat Actor
↕
Campaign
↔ Targeted Industry
↕
Organization Exposure
↔ Related Asset
↕
Observed Activity
↔ Risk
در این مدل، هر یک از این اطلاعات میتواند سرنخ مهمی برای درک سایر بخشها باشد. برای مثال، ارتباط یک IP با یک Threat Actor زمانی اهمیت بیشتری پیدا میکند که مشخص شود همان مهاجم سازمانهای مشابه را هدف قرار داده و زیرساخت مرتبط با آن در یکی از داراییهای سازمان مشاهده شده است.
بنابراین ارزش XTI فقط در جمعآوری اطلاعات بیشتر نیست، بلکه در برقراری ارتباط میان اطلاعات و ایجاد Context است. این Context به تیم امنیتی کمک میکند یک هشدار منفرد را در چارچوب بزرگتری بررسی کرده و اهمیت واقعی آن را بهتر ارزیابی کند.
XTI در SOC چه کاربردی دارد؟
XTI میتواند در بخشهای مختلف SOC مورد استفاده قرار گیرد.
Threat Hunting
Threat Hunter میتواند از Intelligence مربوط به Threat Actorها، Malware ها و TTPها برای ساخت Hunting Hypothesis استفاده کند.
مثلاً:
یک Threat Actor مشخص از PowerShell برای Execution استفاده میکند. این اطلاعات میتواند به یک Hunting Query در SIEM یا EDR تبدیل شود.
IOC Enrichment
فرض کنید Analyst در یک Alert با IP زیر مواجه شده است:
185.x.x.x
بهجای اینکه فقط به Reputation آن نگاه کند، XTI میتواند اطلاعات بیشتری ارائه کند:
- Associated Malware
- Threat Actor
- First Seen
- Last Seen
- Related Domains
- Campaign
- Historical Activity
- Confidence
- Related Indicators
این فرآیند را IOC Enrichment مینامند.
Incident Response
در زمان Incident، Context اهمیت زیادی دارد. اگر یک Domain مشکوک مشاهده شود، XTI میتواند به Analyst کمک کند بفهمد:
- Domain چه زمانی ایجاد شده؟
- به چه IPهایی Resolve شده؟
- آیا قبلاً در Campaign خاصی دیده شده؟
- آیا با Malware خاصی ارتباط دارد؟
- آیا سازمانهای دیگری نیز Target شدهاند؟
این اطلاعات میتواند به Incident Responder در تعیین Scope کمک کند.
XTI و SIEM
XTI جایگزین SIEM نیست. SIEM عمدتاً برای جمعآوری، Correlation و تحلیل Logها و Security Events استفاده میشود.
XTI در مقابل، اطلاعات Threat و External Risk را فراهم میکند. ترکیب این دو میتواند معماری قدرتمندی ایجاد کند:
XTI → Threat Intelligence
SIEM → Security Events
Correlation → Contextual Detection
مثلاً:
Threat Intelligence : یک Domain به یک Phishing Campaign مرتبط است.
SIEM : یکی از کاربران سازمان به همان Domain متصل شده است.
Correlation : ممکن است یک Security Incident واقعی در حال وقوع باشد.
این نقطهای است که Threat Intelligence از یک Feed ساده به یک ورودی ارزشمند برای SOC تبدیل میشود.
XTI و SOAR
یکی از اهداف مهم XTI، Operationalizing Threat Intelligence است. یعنی اطلاعات فقط در Dashboard باقی نماند و بتواند وارد Workflowهای امنیتی شود.
برای مثال:
XTI Alert
↓
SOAR
↓
Enrichment
↓
SIEM/EDR Check
↓
Risk Validation
↓
Automated Response
در این مدل میتوان برای برخی سناریوهای قابل اعتماد، اقدامات خودکار تعریف کرد.
XTI و EDR/XDR
XTI میتواند Context خارجی را در اختیار EDR/XDR قرار دهد. برای مثال اگر یک Hash در Threat Intelligence به یک Malware Campaign مرتبط باشد، وجود همان Hash یا رفتار مرتبط با آن در Endpointهای سازمان میتواند اهمیت بیشتری پیدا کند.
در پلتفرمهایی مانند Cortex، XTI بهصورت مستقیم در Security Operations Workflow ادغام شده و اطلاعات Threat Intelligence را با Organizational Context و دادههای امنیتی ترکیب میکند.
یک سناریوی عملی از XTI
فرض کنیم یک سازمان بانکی دارای چندین Domain، Web Application و سرویس Cloud است. یک Threat Actor جدید شروع به هدف قرار دادن مؤسسات مالی میکند.
مرحله اول
Threat Intelligence فعالیت Threat Actor را شناسایی میکند.
مرحله دوم
اطلاعات مربوط به TTPها و Infrastructure مهاجم استخراج میشود.
مرحله سوم
XTI این اطلاعات را با Digital Footprint سازمان مقایسه میکند.
مرحله چهارم
یکی از Subdomainهای سازمان با Infrastructure مرتبط با Campaign در ارتباط شناسایی میشود.
مرحله پنجم
سیستم مشخص میکند که این Asset یک سرویس Internet-Facing است و Vulnerability خاصی نیز دارد.
مرحله ششم
SOC Alert دریافت میکند و اطلاعات مربوط به:
- Asset
- Vulnerability
- Threat Actor
- Campaign
- IOC
- Risk Context را در کنار یکدیگر مشاهده میکند.
در این حالت Analyst مجبور نیست چندین سیستم جداگانه را بررسی کند تا ارتباط میان این دادهها را پیدا کند.
XTI چه تفاوتی با Threat Feed دارد؟
این دو مفهوم را نباید یکی در نظر گرفت.
Threat Feed معمولاً دادهای مانند:
IP: 1.2.3.4
Reputation: Malicious
Confidence: High
ارائه میکند. اما XTI میتواند Context بیشتری ارائه کند:
IP: 1.2.3.4
Associated Actor:
Threat Actor X
Campaign:
Campaign Y
Malware:
Malware Z
Target Sector:
Financial
Observed TTP:
T1059
Related Organization Asset:
api.example.com
Risk:
High
بنابراین تفاوت اصلی فقط در تعداد دادهها نیست، بلکه در ارتباط دادن دادهها و تبدیل آنها به Intelligence قابل استفاده است.
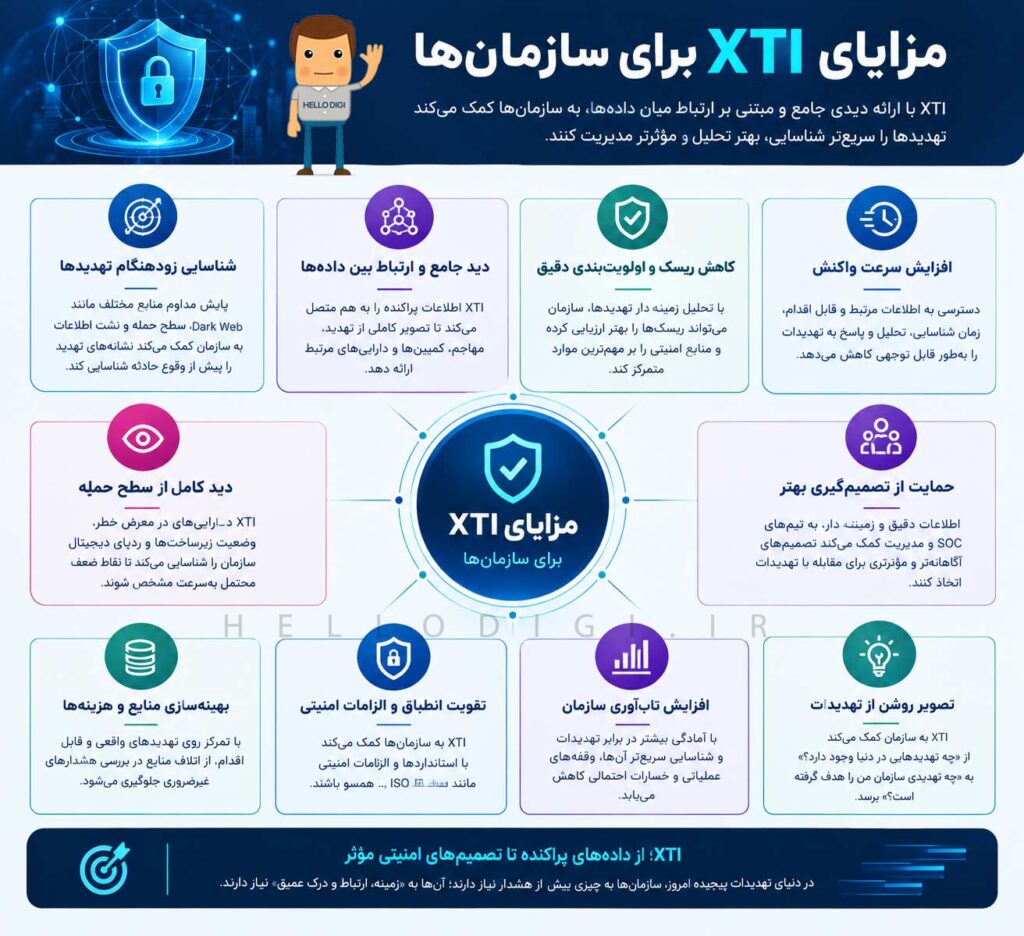
مزایای XTI برای سازمانها
افزایش Visibility
سازمان دید بهتری نسبت به Digital Footprint خود پیدا میکند.
کاهش Blind Spot
Asset ها و Exposureهایی که ممکن است در Inventory داخلی ثبت نشده باشند، راحتتر شناسایی میشوند.
Threat Prioritization
بهجای بررسی حجم زیادی از Threat Data، موارد مرتبطتر در اولویت قرار میگیرند.
Early Warning
برخی تهدیدها ممکن است قبل از تبدیل شدن به Incident شناسایی شوند.
کاهش Manual Investigation
Enrichment و Correlation خودکار میتواند بخشی از کار Analyst را کاهش دهد.
بهبود Threat Hunting
Threat Intelligence غنیتر میتواند Hunting Hypothesisهای دقیقتری ایجاد کند.
محدودیتهای XTI
XTI نیز مانند هر تکنولوژی امنیتی دیگری یک راهکار مستقل برای همه مشکلات امنیتی نیست.
1 . کیفیت Data
اگر داده ورودی بیکیفیت باشد، Intelligence خروجی نیز میتواند ارزش محدودی داشته باشد.
2 . False Positive
وجود یک Indicator در یک Threat Feed الزاماً به معنی تهدید مستقیم علیه سازمان نیست.
3 . نیاز به Context
XTI زمانی بیشترین ارزش را دارد که اطلاعات آن با Assetها، Business Context و Security Telemetry سازمان ترکیب شود.
4 . Integration
برای استفاده کامل، Integration با ابزارهایی مانند:
- SIEM
- SOAR
- EDR/XDR
- Firewall
- Ticketing
- Vulnerability Management
اهمیت زیادی دارد.
5 . هزینه
پیادهسازی XTI معمولاً علاوه بر هزینه License، به فرآیند، Integration و نیروی متخصص برای تحلیل و عملیاتیسازی Intelligence نیاز دارد.
آیا XTI جایگزین SIEM، EDR یا SOC میشود؟
خیر. XTI را بهتر است بهعنوان یک Intelligence Layer در معماری امنیت سازمان دید.
یک معماری معمول میتواند به شکل زیر باشد:
XTI
│
┌──────────┼──────────┐
│ │ │
CTI EASM DRPS
│ │ │
└──────────┼──────────┘
│
Intelligence
│
┌──────────┼──────────┐
│ │ │
SIEM EDR SOAR
│ │ │
└──────────┼──────────┘
│
SOC
در چنین معماریای، XTI اطلاعات و Context را فراهم میکند و ابزارهای امنیتی سازمان از آن برای Detection، Investigation، Hunting و Response استفاده میکنند.
XTI برای چه سازمانهایی اهمیت بیشتری دارد؟
XTI بهخصوص برای سازمانهایی که دارای:
- Digital Footprint گسترده
- تعداد زیاد Domain و Subdomain
- سرویسهای Internet-Facing
- زیرساخت Cloud
- Brand شناختهشده
- تعداد زیاد کاربران
- Third-Party و Supply Chain گسترده
- SOC داخلی
- تیم Threat Hunting
- Exposure بالا در Dark Web
هستند، میتواند کاربرد قابل توجهی داشته باشد.
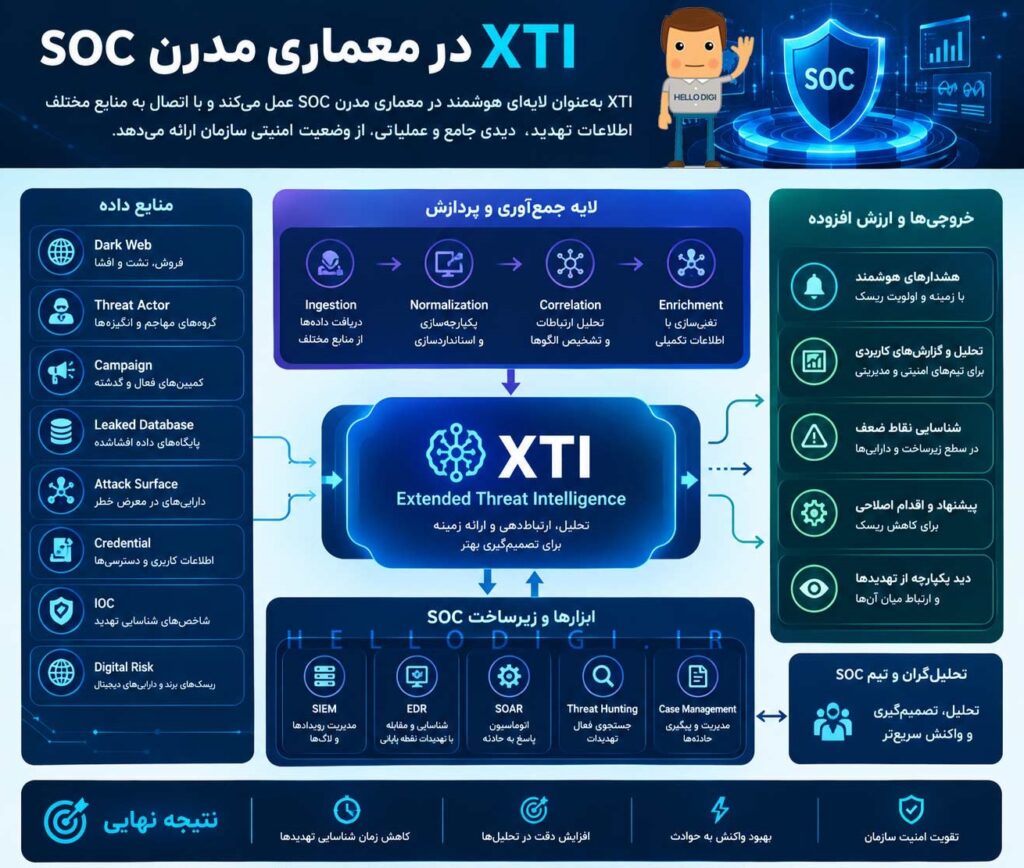
XTI در معماری مدرن SOC
حرکت SOCهای مدرن از Alert-Driven Security به سمت Threat-Informed Security باعث شده Threat Intelligence نقش پررنگتری پیدا کند.
در مدل سنتی:
Alert → Investigation → Intelligence
اما در مدل Threat-Informed :
Intelligence → Hypothesis → Detection → Hunting → Investigation → Response
XTI میتواند در این زنجیره بهعنوان یک لایه Intelligence و Context عمل کند.
XTI، از پلتفرمهای جهانی تا یک راهکار قابل استفاده در ایران
امروزه پلتفرمهای پیشرفتهای مانند Recorded Future ، Cortex XTI از Palo Alto Networks، SOCRadar XTI و Cyble Vision در حوزه Threat Intelligence فعالیت میکنند. این راهکارها قابلیتهایی مانند جمعآوری و تحلیل اطلاعات تهدید، پایش Dark Web، شناسایی داراییهای در معرض خطر، تحلیل Threat Actorها، کشف Credentialهای افشاشده و ارتباط دادن این اطلاعات با محیط سازمان را ارائه میدهند.
اما برای سازمانهای ایرانی، استفاده مستقیم از چنین سرویسهایی همیشه ساده نیست. تحریمها، محدودیتهای پرداخت بینالمللی، محدودیتهای قراردادی و دسترسی به برخی سرویسهای خارجی میتوانند خرید، تمدید یا استفاده پایدار از این پلتفرمها را با چالش مواجه کنند.
اینجاست که یک راهکار بومی میتواند اهمیت پیدا کند، راهکاری که بهجای وابستگی مستقیم به سرویسهای خارجی، قابلیتهای موردنیاز XTI را متناسب با نیاز سازمانهای ایرانی در اختیار تیمهای امنیتی قرار دهد.
APTGUARD با جمعآوری و یکپارچهسازی اطلاعات Threat Intelligence، Dark Web، Attack Surface، Credential Leak، Threat Actor، IOC و Digital Riskدر پلتفرم Aptguard xti، این قابلیتها را ارائه میدهد تا تیمهای SOC و امنیت سازمان بتوانند تهدیدهای مرتبط با خود را سریعتر شناسایی، تحلیل و اولویتبندی کنند.
به این ترتیب، سازمان مجبور نیست برای هر بخش از اطلاعات تهدید به چندین سرویس خارجی و داشبورد جداگانه وابسته باشد، بلکه میتواند یک دید یکپارچه از تهدیدها، داراییهای در معرض خطر و ردپای دیجیتال سازمان داشته باشد.
ارزش واقعی XTI دقیقاً در همین نقطه مشخص میشود: تبدیل حجم زیادی از دادههای پراکنده امنیتی به اطلاعاتی مرتبط، قابل فهم و قابل اقدام برای سازمان.
جمعبندی
Extended Threat Intelligence یا XTI را میتوان رویکردی برای گسترش Threat Intelligence سنتی دانست که اطلاعات مربوط به Threat Actorها، IOCها و Campaignها را با اطلاعاتی درباره Attack Surface، Digital Risk، Brand، Dark Web، Credentials و Exposure سازمان ترکیب میکند.
هدف اصلی XTI صرفاً جمعآوری Threat Data بیشتر نیست، بلکه تبدیل دادههای پراکنده به Context و Intelligence قابل استفاده برای Security Operations است.
بنابراین هنگام ارزیابی یک راهکار XTI، صرفاً تعداد Feedها یا حجم دادههای آن نباید معیار اصلی باشد. مواردی مانند کیفیت Intelligence، Asset Discovery، Contextualization، Integration با SIEM/EDR/SOAR، قابلیت Automation، Dark Web Monitoring و توانایی تبدیل Intelligence به اقدام عملیاتی اهمیت بیشتری دارند.
سوالات متداول
- XTI چیست؟
XTI مخفف Extended Threat Intelligence است و رویکردی برای گسترش Threat Intelligence با استفاده از اطلاعات مربوط به Attack Surface، Digital Risk و سایر منابع خارجی تهدید است. - تفاوت XTI و CTI چیست؟
CTI بیشتر روی اطلاعات تهدید، Threat Actorها، IOCها و TTPها تمرکز دارد، XTI این اطلاعات را با دادههای مربوط به Digital Exposure و External Risk ترکیب میکند. - آیا XTI جایگزین SIEM است؟
خیر. XTI معمولاً بهعنوان Intelligence Layer در کنار SIEM، EDR/XDR و SOAR استفاده میشود. - آیا XTI برای SOC کاربرد دارد؟
بله. XTI میتواند برای IOC Enrichment، Threat Hunting، Incident Investigation، Threat Prioritization و Early Warning استفاده شود. - آیا XTI همان Dark Web Monitoring است؟
خیر. Dark Web Monitoring میتواند یکی از قابلیتهای XTI باشد، اما XTI دامنه گستردهتری دارد و میتواند CTI، EASM، DRPS و سایر منابع Intelligence را نیز دربر بگیرد.