تکنولوژی

حملات Fileless و تزریق در حافظه؛ دشمن مخفی EDRها | تحلیل پیشرفته تهدید
در دو بخش قبل از سری مقالات راهنمای جامع دور زدن EDR توسط بدافزارها، به معرفی جامع EDR، ضرورت استفاده از آن،…
آموزش کاربردی برای دنیای واقعی فناوری
آموزشها، راهنماها و تازهترین مطالب سلام دیجی درباره بلاگ.
در دو بخش قبل از سری مقالات راهنمای جامع دور زدن EDR توسط بدافزارها، به معرفی جامع EDR، ضرورت استفاده از آن،…
مهاجمان از آسیبپذیریها و باگهای شناختهشده در برنامههایی که از طریق اینترنت قابل دسترسی هستند (مانند وبسایتها، سرویسهای API، وبسرورها، پنلهای مدیریتی…
پس از شناخت محدودیتهای ذاتی EDRها در بخش قبلی، حالا وارد یکی از مهمترین و خطرناکترین تکنیکهای دور زدن EDR میشویم؛ تکنیکی…
این مقاله از سلام دیجی، بخش اول از سری مقالات تخصصی “تحلیل تکنیکهای دور زدن EDR توسط بدافزارها” است. در این بخش،…
در این مجموعه مقالات از سلام دیجی، بهصورت گامبهگام تکنیکهای پیشرفتهای را که مهاجمان برای دور زدن سیستمهای EDRاستفاده میکنند، تحلیل کردهایم.…
با پیشرفت روزافزون تکنیکهای نفوذ، الگوهای سنتی حملات مستقیم و تکمرحلهای جای خود را به سناریوهای پیچیده و چندمرحلهای دادهاند. مهاجمان پیشرفته،…
بخش ۱: مقدمه — اهمیت و تعریف log architecture در SIEM در محیط سایبری امروز، سامانههای SIEM (Security Information and Event Management)…
با توجه به حملات پیچیده و نوظهوری که این روزها در دنیای امنیت سایبری رخ میدهند، دیگر نمیتوان تنها به دیوارهای دفاعی…
🔍 چرا Sysmon در معماری امنیت سایبری حیاتی است؟ در چشمانداز روبهرشد تهدیدات سایبری، بهویژه در مواجهه با حملات پیشرفته و هدفمند…
Snort یک سیستم تشخیص و پیشگیری از نفوذ در شبکه (NIDS/NIPS) بصورت open source و قدرتمند است که نخستین بار توسط Martin…
سلام وخسته نباشید در این قسمت، تمرکز ما بر روی شناسایی تلاش مهاجم برای جمعآوری اطلاعات هویتی قربانی مانند نام کاربران، ایمیلها،…
سلام به همه دوستان و همراهان عزیز 💙 امروز با یک خبر خوب برگشتیم؛ نسخهی نهایی و بهروزرسانیشده UTM محبوب Kerio Control…
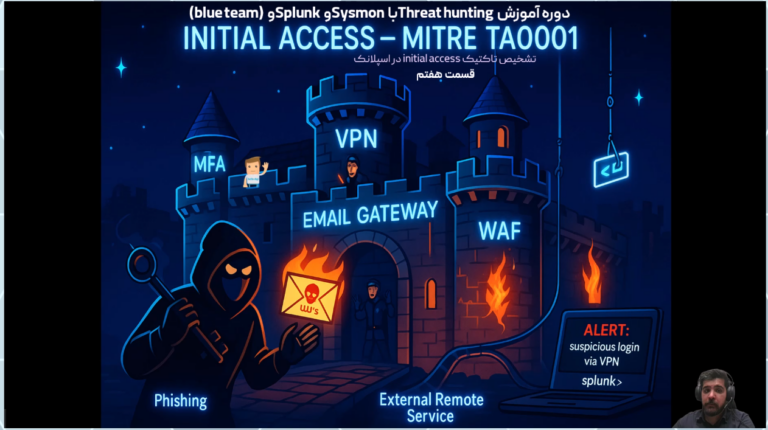
سلام وعرض ادب روز تعطیل بخیر باشه :)در این جلسه از دورهی Threat Hunting با Sysmon و Splunk به همراه تیم Blue…
🕵️♂️ مهاجمان سایبری در ماه می ۲۰۲۵، از یک روش جدید و پنهانکارانه برای اجرای حملات فیشینگ روی موبایل رونمایی کردند. در…
اگر مدیریت یک زیرساخت شبکهای مبتنی بر لینوکس را بر عهده دارید، اکنون زمان آن است که پیکربندی Redis را دوباره بررسی…
سلام Velociraptor یک ابزار open source و سبک برای انجام تحلیلهای پیشرفته در حوزه Digital Forensics و Threat Hunting در سیستمعاملهای ویندوز، لینوکس…
دوباره سلام وعرض ادب با قسمت 4 دوره اموزش Threat Hunting با Splunk و Sysmon در خدمتون هستم در این بخش از دوره شکار…
برای امنیت سیستمهای لینوکسی، آسیبپذیریهایی که به Privilege Escalation منجر میشوند، همیشه در صدر نگرانیها قرار دارند. حالا یک نقص امنیتی جدید…
در ماه می ۲۰۲۵، مایکروسافت ۵ آسیبپذیری بحرانی را patch کرد که همگی توسط مهاجمان در محیط واقعی مورد سوءاستفاده قرار گرفتهاند.…
سلام به همه دوستان با قسمت قسمت سوم از دوره جامع تهدیدیابی (Threat Hunting) با استفاده از Sysmon و Splunk درخدمتون هستم…
Google اخیراً وصلهای امنیتی برای یک آسیبپذیری بحرانی در مرورگر Chrome منتشر کرده است که مهاجمان هماکنون در حال سوءاستفاده از آن…
در مقالهی قبلی سلام دیجی، با ابزار سبک و متنباز LOKI Scanner آشنا شدیم؛ ابزاری که برای تحلیل IoC محور، بررسی فایلها…
امروزه دیگر نمیتوان فقط به بررسی لاگها یا فایلهای روی دیسک برای کشف نفوذها اکتفا کرد. مهاجمان حرفهای از تکنیکهایی استفاده میکنند…
سلام وخسته نباشید با قسمت دوم دوره آموزشی Threat Hunting با Splunk و Sysmon قسمت دوم (چگونه شکار کنیم؟) در خدمتون هستم امید…