بخش قابلتوجهی از اطلاعاتی که مهاجمان برای برنامهریزی حملات سایبری استفاده میکنند، پیش از مشاهده هرگونه نشانهای از نفوذ در شبکه سازمان، ممکن است در منابع بیرونی منتشر یا معامله شده باشد. اطلاعاتی مانند نام کاربری و رمز عبور افشاشده، دسترسیهای سرقتشده به Remote Access، دادههای استخراجشده از سازمان، اطلاعات مربوط به آسیبپذیریهای کشفشده و حتی ادعاهای مهاجمان درباره حملات آینده، میتوانند سرنخهایی مهم برای تیمهای امنیتی باشند.
در چنین شرایطی، اتکا به ابزارهای امنیتی داخل سازمان، مانند Firewall، SIEM و Endpoint Detection and Response (EDR) ، بهتنهایی برای شناخت تمام ابعاد تهدید کافی نیست. این ابزارها عمدتاً رفتارها و رویدادهایی را مشاهده میکنند که در محیط تحت نظارت سازمان رخ میدهند، درحالیکه بخشی از شواهد مرتبط با تهدید ممکن است خارج از مرز شبکه و در منابعی مانند انجمنهای مجرمانه، بازارهای زیرزمینی و سرویسهای مخفی منتشر شود.
اینجاست که Dark Web Monitoring بهعنوان یکی از منابع جمعآوری داده در فرایند Cyber Threat Intelligence (CTI) اهمیت پیدا میکند.
هدف از پایش دارکوب صرفاً پیدا کردن نام سازمان در وبسایتهای مشکوک نیست! هدف اصلی، شناسایی اطلاعات مرتبط با تهدید، ارزیابی اعتبار آنها، تعیین میزان ارتباطشان با داراییهای سازمان و تبدیل این اطلاعات به اقدام امنیتی قابلاندازهگیری است. این رویکرد با اصول مدیریت و اشتراکگذاری اطلاعات تهدید که در راهنمای NIST SP 800-150 مطرح شدهاند، همراستاست.
Dark Web چیست و چه تفاوتی با Deep Web دارد؟
برای درک نقش دارکوب در Threat Intelligence، ابتدا باید میان سه مفهوم Surface Web، Deep Web و Dark Web تمایز قائل شویم.
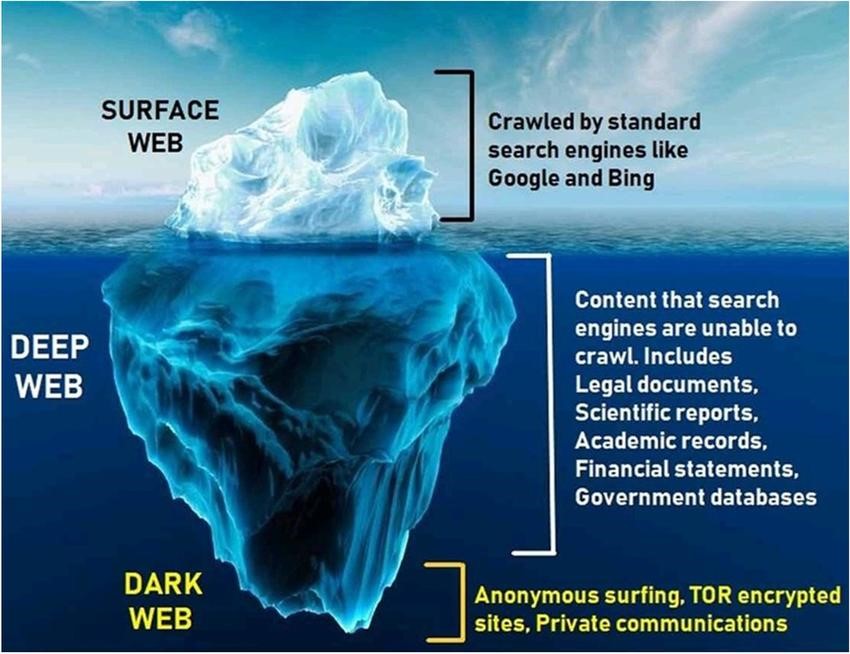
Surface Web
بخش عمومی اینترنت که معمولاً از طریق موتورهای جستوجو و مرورگرهای متداول قابل دسترسی است، مانند وبسایتهای خبری، صفحات عمومی سازمانها و مستندات فنی.
Deep Web
محتوایی که معمولاً در موتورهای جستوجوی عمومی ایندکس نشده است، مانند سامانههای سازمانی پشت احراز هویت، پایگاههای داده خصوصی و پنلهای کاربری. این بخش لزوماً مخرب یا غیرقانونی نیست.
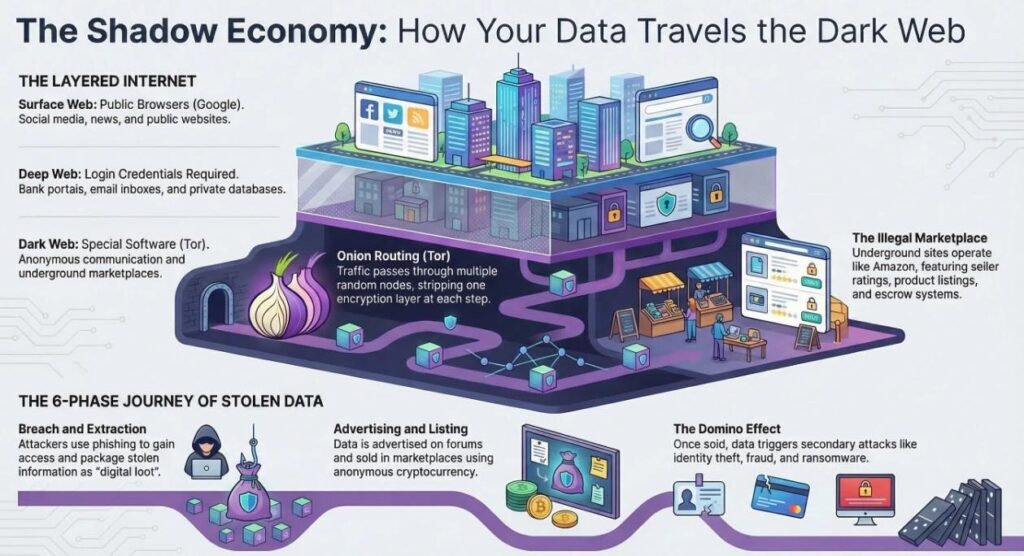
Dark Web
مجموعهای از سرویسها و منابع آنلاین که برای دسترسی به آنها معمولاً به نرمافزار یا شبکه خاصی، مانند Tor، نیاز است. این فضا هم کاربردهای مشروع دارد و هم ممکن است برای فعالیتهای مجرمانه سایبری استفاده شود.
نکته فنی: دارکوب و دیپوب دو اصطلاح مترادف نیستند. همچنین، تمام اطلاعات افشاشده یا معاملهشده توسط مهاجمان در دارکوب قرار ندارند. دادههای سرقتشده ممکن است در کانالهای پیامرسان، مخازن کد عمومی، وبسایتهای افشای اطلاعات، Paste Site ها یا سرویسهای خصوصی نیز منتشر شوند.
بنابراین، راهکارهای حرفهای Threat Intelligence معمولاً پایش منابع مختلف اینترنت را پوشش میدهند و به یک شبکه یا دامنه خاص محدود نمیشوند.
مقالات مرتبط: XTI چیست؟ راهنمای کامل Extended Threat Intelligence در امنیت سایبری
Dark Web Threat Intelligence چیست؟
Dark Web Threat Intelligence به فرایند جمعآوری، تحلیل، اعتبارسنجی و استفاده از اطلاعات مرتبط با تهدیدهای سایبری از منابع دارکوب و سایر منابع بیرونی مرتبط گفته میشود.
در این فرایند، دادههای خام مانند یک پست در انجمن زیرزمینی، فهرستی از حسابهای افشاشده یا ادعای فروش دسترسی به شبکه یک سازمان، بررسی میشوند تا مشخص شود آیا واقعاً به سازمان هدف ارتباط دارند و چه اقدام امنیتی مناسبی باید انجام شود.
تفاوت اصلی میان Data، Information و Intelligence در این مرحله مشخص میشود:
| سطح | نمونه |
| Data | رشتهای شامل نام کاربری و رمز عبور ادعایی |
| Information | این حساب ظاهراً به دامنه سازمان تعلق دارد و در یک مجموعه افشاشده دیده شده است |
| Intelligence | حساب هنوز فعال است، به سرویس حساس دسترسی دارد و باید فوراً اعتبار آن بررسی و در صورت تأیید، دسترسی آن محدود یا لغو شود |
این مثال نشان میدهد که وجود یک داده در دارکوب، بهخودیخود به معنای وقوع یک حمله موفق نیست. ارزش اطلاعات تهدید زمانی شکل میگیرد که دادهها با شواهد دیگر، زمینه عملیاتی و نیازهای امنیتی سازمان تطبیق داده شوند.
تفاوت Dark Web Monitoring و Cyber Threat Intelligence
این دو مفهوم ارتباط نزدیکی دارند، اما یکسان نیستند.
- Dark Web Monitoring : شناسایی و پایش اطلاعات مرتبط با سازمان در منابع زیرزمینی و سایر منابع بیرونی.
- Cyber Threat Intelligence : تحلیل دادههای تهدید از منابع مختلف و تبدیل آنها به دانش قابل استفاده برای تصمیمگیری و عملیات امنیتی.
Dark Web Monitoring میتواند یکی از ورودیهای فرایند CTI باشد، اما CTI به آن محدود نمیشود. اطلاعات مربوط به آسیبپذیریها، تحلیل بدافزار، زیرساختهای مهاجم، حملات مشاهدهشده، گزارشهای Incident Response و اطلاعات مربوط به Tactics, Techniques and Procedures (TTPs) نیز در تولید Threat Intelligence نقش دارند.
چه اطلاعاتی در دارکوب برای سازمان اهمیت امنیتی دارد؟
از دیدگاه یک تیم SOC، ارزش یک منبع تهدید بر اساس میزان ارتباط دادههای آن با داراییها، هویتها و ریسکهای واقعی سازمان تعیین میشود.
اطلاعات هویتی و دسترسیهای افشاشده
حسابهای کاربری سازمانی، رمزهای عبور افشاشده، نشستهای احراز هویت سرقتشده، Cookieهای نشست و دادههای مرتبط با Infostealerها میتوانند احتمال سوءاستفاده از حسابهای معتبر را افزایش دهند. MITRE ATT&CK این حوزه را در زیرتکنیک T1589.001 با عنوان Gather Victim Identity Information : Credentials مستند کرده است.
ادعای سرقت یا افشای دادههای سازمان
گروههای اخاذی ممکن است نام سازمان را در وبسایت افشای اطلاعات خود درج کنند و مدعی سرقت اسناد، اطلاعات مشتریان یا دادههای داخلی شوند. این ادعاها باید با شواهد مستقل، بررسی دامنه دادهها و فرایند Incident Response ارزیابی شوند، صرف انتشار نام سازمان، اثبات نفوذ نیست.
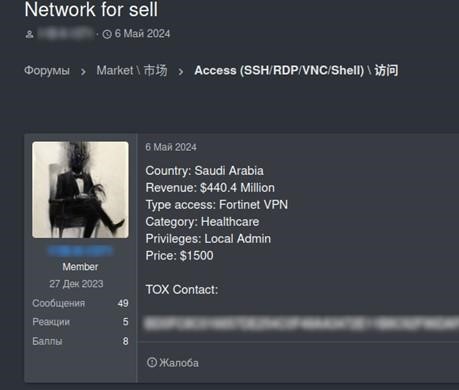
فروش دسترسی اولیه (Initial Access)
گاهی دسترسی به سامانههای سازمانی مانند VPN، Remote Desktop، پنلهای مدیریتی یا حسابهای دارای دسترسی بالا برای فروش عرضه میشود. اگر ادعا معتبر باشد، این موضوع میتواند نشانهای از خطر دسترسی غیرمجاز یا نفوذ قبلی باشد و به بررسی فوری نیاز داشته باشد.
اسرار فنی و اطلاعات زیرساخت
API Key ها، Tokenها، فایلهای پیکربندی، اسناد معماری، اطلاعات مربوط به VPN و سرویسهای در معرض اینترنت و دادههای توسعه نرمافزار ممکن است از طریق مخازن کد، دستگاههای آلوده یا منابع افشاشده به دست مهاجمان برسند.
اطلاعات مربوط به آسیبپذیریها و برنامه حمله
گفتگو درباره Exploit، درخواست خرید دسترسی، تبلیغ ابزارهای مخرب یا اشاره به هدفگیری یک صنعت میتواند برای تحلیلگر Threat Intelligence سرنخ ایجاد کند. بااینحال، وجود یک بحث درباره CVE به معنای بهرهبرداری موفق از آن یا هدف قرار گرفتن قطعی سازمان نیست.
Dark Web Monitoring چگونه کار میکند؟
یک راهکار سازمانی باید فراتر از جستوجوی دستی نام سازمان در چند انجمن عمل کند. معماری عملیاتی معمولاً شامل جمعآوری داده، استخراج موجودیتها، تطبیق با داراییهای سازمان، ارزیابی اعتبار، اولویتبندی و ارجاع نتیجه به تیم مسئول است.
۱. Source Collection
Dark Web، Deep Web، منابع عمومی، Paste Siteها، کانالهای مرتبط و Threat Feeds
2.Data Normalization & Entity Extraction
استخراج دامنه، Email، IP، Hash، نام کاربری، CVE و شناسههای سازمانی
3.Asset Matching & Enrichment
تطبیق با CMDB، فهرست دامنهها، IAM، EDR، آسیبپذیریها و اطلاعات تهدید موجود
4.Validation & Risk Scoring
بررسی تازگی، اصالت، شواهد مستقل، حساسیت دارایی و احتمال سوءاستفاده
۵. Security Operations
ایجاد Alert یا Case، بررسی در SIEM/EDR، اقدام اصلاحی و بازخورد تحلیلی
این نمودار، یک الگوی معماری پیشنهادی برای پیادهسازی سازمانی است، نه معماری اجباری یا یکسان برای تمام محصولات.
جمعآوری داده از منابع تهدید
منابع میتوانند شامل موارد زیر باشند:
- انجمنها و بازارهای زیرزمینی قابل دسترسی از شبکههای ناشناس.
- وبسایتهای افشای اطلاعات و منابع مرتبط با اخاذی سایبری.
- مجموعههای اطلاعات افشاشده و دادههای مرتبط با Infostealerها.
- منابع عمومی، مخازن کد و Paste Siteها.
- Threat Intelligence Feedها و ارائهدهندگان اطلاعات تهدید.
کیفیت این مرحله به پوشش منابع، زمانبندی جمعآوری، محدودیت دسترسی و قابلیت اطمینان منبع وابسته است. هیچ راهکار پایشی را نباید دارای دید کامل نسبت به تمام دارکوب فرض کرد.
استخراج و استانداردسازی دادهها
دادههای خام معمولاً ساختار یکسانی ندارند. یک پست ممکن است متن آزاد باشد، یک مجموعه افشاشده در قالب فایل منتشر شود و یک Threat Feed دادهها را بهصورت JSON ارائه کند.
در این مرحله، اطلاعات استخراجشده به قالبهای قابل پردازش تبدیل میشوند؛ برای مثال:
- Domain و Subdomain
- IP Address و URL
- Email Address و Username
- File Hash
- نام محصول، نسخه و شناسه CVE
- نام گروه تهدید و شناسههای مرتبط
- زمان مشاهده و منبع اولیه
نکته مهم این است که استخراج یک IOC از متن، به معنای تأیید مخرب بودن آن نیست. یک IP ممکن است متعلق به سرویس مشروع باشد و یک Hash نیز ممکن است بدون زمینه کافی قابل تفسیر نباشد.
تطبیق دادهها با داراییهای سازمان
یکی از مهمترین مراحل، تعیین ارتباط داده با محیط واقعی سازمان است.
برای مثال، مشاهده یک Email Address در یک مجموعه افشاشده فقط زمانی برای سازمان اهمیت عملیاتی پیدا میکند که مالکیت حساب، نوع حساب، وضعیت فعال بودن و میزان دسترسی آن بررسی شود.
منابع مناسب برای تطبیق میتوانند شامل CMDB، Active Directory یا Entra ID، سامانه IAM، EDR، Vulnerability Management، DNS Inventory و فهرست داراییهای اینترنتی باشند.
اعتبارسنجی و اولویتبندی
پس از تطبیق، تحلیلگر باید به پرسشهای زیر پاسخ دهد:
- آیا منبع واقعاً معتبر است؟
- آیا اطلاعات جدید هستند یا از یک نشت قدیمی بازنشر شدهاند؟
- آیا داده به سازمان یا یکی از تأمینکنندگان آن تعلق دارد؟
- آیا حساب یا سامانه هنوز فعال است؟
- آیا شواهد دیگری از سوءاستفاده وجود دارد؟
- پیامد احتمالی برای محرمانگی، یکپارچگی یا دسترسپذیری چیست؟
در این مرحله، داده خام به یک Finding قابل پیگیری تبدیل میشود.
ارتباط Dark Web Intelligence با MITRE ATT&CK
چارچوب MITRE ATT&CK برای طبقهبندی رفتار مهاجمان و ارتباط دادن شواهد به تاکتیکها و تکنیکهای شناختهشده استفاده میشود. در تحلیل دارکوب، این چارچوب میتواند به درک نحوه استفاده مهاجم از اطلاعات افشاشده کمک کند.
یک تمایز مهم وجود دارد: پیدا شدن اطلاعات در دارکوب، بهتنهایی یک تکنیک ATT&CK را اثبات نمیکند. نگاشت باید بر اساس رفتار مشاهدهشده و شواهد موجود انجام شود.
| تکنیک یا زیرتکنیک | شناسه | ارتباط با Dark Web Intelligence |
| Gather Victim Identity Information: Credentials | T1589.001 | جمعآوری اطلاعات اعتباری قربانی توسط مهاجم؛ اطلاعات افشاشده میتواند یکی از منابع مرتبط باشد |
| Valid Accounts | T1078 | استفاده از حساب معتبر برای دسترسی؛ در صورت مشاهده شواهد سوءاستفاده از اعتبارنامهها |
| External Remote Services | T1133 | دسترسی از طریق سرویسهای دسترسی از راه دور؛ در صورت مشاهده شواهد مرتبط با ورود یا سوءاستفاده |
| Exploit Public-Facing Application | T1190 | بهرهبرداری از برنامه در معرض اینترنت؛ زمانی که شواهدی از رفتار بهرهبرداری وجود داشته باشد |
این جدول نمونهای از نگاشت تحلیلی است؛ ارتباط هر تکنیک با یک رخداد مشخص باید با شواهد همان رخداد تأیید شود. برای مثال، فروش ادعایی دسترسی VPN ممکن است سرنخی مرتبط با T1133 باشد، اما بدون شواهد استفاده از آن، نمیتوان نتیجه گرفت که تکنیک مذکور واقعاً اجرا شده است.
یکپارچهسازی Dark Web Intelligence با SIEM، EDR و SOAR
اطلاعات دارکوب زمانی بیشترین ارزش را دارد که از محیط جمعآوری داده خارج شود و در فرایندهای عملیاتی امنیت سازمان به کار گرفته شود.
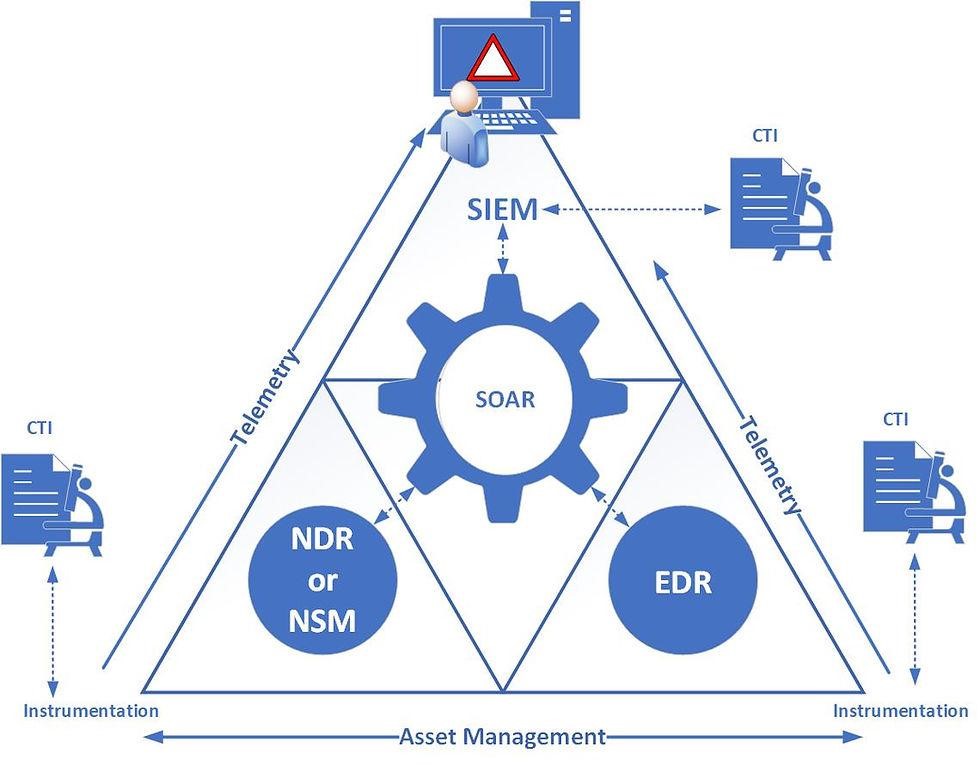
Integration با SIEM
سامانه SIEM میتواند یافتههای Threat Intelligence را با رویدادهای داخلی سازمان همبسته کند.
فرض کنید در یک منبع بیرونی، اعتبارنامهای منتسب به یک حساب سازمانی مشاهده شده است. بهجای ایجاد یک هشدار صرفاً بر اساس وجود این داده، میتوان حساب را با لاگهای احراز هویت، VPN، سرویسهای ابری و سامانههای حساس تطبیق داد.
نمونه منطق همبستگی:
Dark Web Credential Finding
|
v
Validate Account Ownership
|
v
Query SIEM Authentication Logs
|
v
Check Failed / Successful Logins
|
v
Correlate IP, Device, MFA and Geo Context
|
v
Create SOC Investigation Case
در این سناریو، یک یافته بیرونی به زمینه عملیاتی داخلی اضافه میشود. اگر شواهد ورود مشکوک نیز وجود داشته باشد، سطح فوریت بررسی افزایش پیدا میکند.
Integration با EDR و XDR
EDR و XDR برای بررسی نشانههای سوءاستفاده در Endpointها و سایر لایههای تحت پوشش به کار میروند.
اگر اطلاعات دارکوب احتمال سرقت اعتبارنامه را مطرح کند، تیم SOC میتواند به دنبال شواهدی مانند اجرای فرایندهای مشکوک، دسترسی غیرعادی به دادهها، ایجاد Persistence یا رفتارهای مرتبط با سرقت اطلاعات در Endpoint های مربوطه بگردد.
بااینحال، یک هشدار دارکوب بهتنهایی به معنی وجود Malware روی Endpoint نیست. این هشدار باید محرک یک بررسی هدفمند باشد، نه جایگزین Telemetry داخلی.
Integration با SOAR
SOAR میتواند فرایندهای تکراری مرتبط با اعتبارسنجی و رسیدگی را خودکار کند.
برای نمونه، پس از دریافت یک Finding معتبر:
- دارایی یا حساب مرتبط را در سامانههای داخلی جستوجو کند.
- مالک دارایی و تیم مسئول را مشخص کند.
- زمینه لازم را از SIEM، IAM یا سامانه مدیریت دارایی دریافت کند.
- بر اساس قواعد سازمان، Case ایجاد کند.
- در صورت نیاز، اقدام اصلاحی را برای تأیید تحلیلگر ارسال کند.
اقداماتی مانند غیرفعالسازی حساب، ابطال نشستها یا مسدودسازی ارتباطات باید متناسب با میزان اطمینان، اثر عملیاتی و سیاستهای سازمان انجام شوند. اجرای خودکار و بدون کنترل چنین اقداماتی میتواند باعث اختلال در سرویسهای حیاتی شود.
Integration با Vulnerability Management
پایش دارکوب میتواند سرنخهایی درباره محصول آسیبپذیر، نسخه مورد استفاده یا برنامه احتمالی مهاجم فراهم کند. تیم Vulnerability Management باید این اطلاعات را با موجودی داراییها، وضعیت Patch، میزان در معرض اینترنت بودن و وجود شواهد بهرهبرداری تطبیق دهد.
برای مثال، ادعای فروش دسترسی به یک سرور VPN باید به بررسی وضعیت واقعی همان محصول، نسخه نصبشده، پیکربندی، لاگهای دسترسی و آسیبپذیریهای مرتبط منجر شود؛ نه اینکه صرفاً به دلیل مشاهده نام محصول، یک CVE خاص به آن نسبت داده شود.
سناریوهای عملیاتی برای تیم SOC
در ادامه، چهار سناریوی کاربردی را بررسی میکنیم.
سناریوی اول: افشای اعتبارنامه سازمانی
Use Case: Credential Exposure Response
شرایط: در یک منبع بیرونی، اطلاعاتی منتسب به حساب سازمانی یکی از کارکنان مشاهده میشود.
اقدامات تحلیلگر:
- بررسی منبع، زمان مشاهده و احتمال قدیمی یا تکراری بودن داده.
- تأیید مالکیت حساب و سطح دسترسی آن.
- بررسی لاگهای احراز هویت، MFA، نشستها و ورودهای غیرعادی.
- در صورت تأیید ریسک، تغییر اعتبارنامه، ابطال نشستها و بررسی احتمال دسترسی غیرمجاز.
نتیجه مورد انتظار: کاهش احتمال Account Takeover و کشف زودهنگام سوءاستفاده احتمالی.
سناریوی دوم: ادعای سرقت اطلاعات
Use Case: Data Leak & Extortion Monitoring
شرایط: نام سازمان در یک منبع افشای اطلاعات یا اطلاعیه مرتبط با اخاذی منتشر میشود.
اقدامات تحلیلگر
- ثبت شواهد و بررسی اصالت ادعا.
- بررسی اینکه دادههای نمونه واقعاً متعلق به سازمان هستند یا خیر.
- هماهنگی با Incident Response، مدیریت ریسک، حقوقی و مسئول حفاظت از داده.
- تعیین دامنه احتمالی افشا و بررسی مسیرهای خروج اطلاعات.
نتیجه مورد انتظار: تفکیک ادعای تأییدنشده از رخداد واقعی و تسریع بررسی نشت احتمالی.
سناریوی سوم: فروش دسترسی به زیرساخت
Use Case: Initial Access Monitoring
شرایط: یک منبع ادعا میکند دسترسی به سامانهای متعلق به سازمان برای فروش عرضه شده است.
اقدامات تحلیلگر
- اعتبارسنجی ادعای مالکیت و نوع دسترسی.
- بررسی VPN، Firewall، IAM، EDR و سامانههای Remote Access.
- بررسی حسابهای جدید، ورودهای مشکوک و نشانههای Persistence یا Lateral Movement.
- ارجاع به تیم Incident Response در صورت مشاهده شواهد معتبر نفوذ.
نتیجه مورد انتظار: شناسایی احتمالی دسترسی غیرمجاز پیش از گسترش اثر آن.
سناریوی چهارم: تهدید علیه زنجیره تأمین
Use Case: Third-Party Risk Intelligence
شرایط: اطلاعاتی درباره افشای داده یا دسترسی مشکوک به یکی از پیمانکاران فناوری سازمان منتشر میشود.
اقدامات تحلیلگر:
- تعیین ارتباط پیمانکار با داراییها و سرویسهای سازمان.
- بررسی حسابهای فدرالشده، دسترسیهای راه دور، APIها و ارتباطات بین شبکهای.
- ارزیابی دامنه دسترسی پیمانکار و بررسی شواهد سوءاستفاده.
- هماهنگی با تیم Third-Party Risk Management و مالک سرویس.
نتیجه مورد انتظار: کاهش ریسک ناشی از دسترسیهای وابسته به اشخاص ثالث.
مزایا و محدودیتهای Dark Web Threat Intelligence
مزایا:
- افزایش دید خارج از شبکه: شناسایی برخی نشانههای تهدید پیش از مشاهده مستقیم آنها در شبکه داخلی.
- کشف زودهنگام افشای اعتبارنامهها: فراهم کردن فرصت برای بررسی و اصلاح دسترسیهای پرخطر.
- بهبود اولویتبندی Incidentها: اضافه کردن زمینه بیرونی به هشدارهای داخلی.
- تقویت Threat Hunting: ایجاد فرضیههای هدفمند برای جستوجوی شواهد در SIEM، EDR و NDR.
- پشتیبانی از مدیریت ریسک: شناسایی برخی تهدیدهای مرتبط با پیمانکاران، دادههای حساس و زیرساخت بیرونی.
محدودیتها:
- پوشش ناقص منابع: هیچ سرویس پایشی را نمیتوان دارای دسترسی به تمام منابع دارکوب فرض کرد.
- اطلاعات قدیمی یا تکراری: مجموعههای افشاشده ممکن است بارها بازنشر شوند.
- ادعاهای جعلی: فروشندگان یا گروههای تهدید ممکن است درباره مالکیت دادهها یا موفقیت حملات اغراق کنند.
- False Positive: تطبیق ساده نام دامنه یا Email ممکن است یافتههای نامرتبط ایجاد کند.
- نبود شواهد کافی برای تعیین زمان نفوذ: زمان انتشار اطلاعات لزوماً زمان سرقت یا سوءاستفاده از آنها نیست.
- ریسک حقوقی و عملیاتی: دسترسی به منابع غیرقانونی، نگهداری دادههای شخصی و تعامل مستقیم با مجرمان ممکن است محدودیتهای حقوقی و امنیتی داشته باشد.
در نتیجه، ارزش Dark Web Intelligence به تعداد هشدارها یا حجم داده جمعآوریشده وابسته نیست، بلکه به کیفیت اعتبارسنجی، ارتباط با داراییهای سازمان و قابلیت تبدیل یافتهها به اقدام عملیاتی بستگی دارد. راهنمای CISA برای ارزیابی Threat Intelligence Feedها نیز بر اهمیت ارتباط و قابلیت استفاده عملیاتی اطلاعات تأکید میکند.
راهنمای پیادهسازی Dark Web Monitoring در سازمان
پیادهسازی مؤثر این قابلیت، بیش از خرید یک Threat Intelligence Feed به طراحی فرایندهای مشخص برای استفاده از دادهها نیاز دارد.
گام اول: تعیین نیازهای اطلاعاتی (Intelligence Requirements)
ابتدا مشخص کنید سازمان به دنبال پاسخ به چه پرسشهایی است. برای مثال:
- آیا اعتبارنامههای سازمانی در منابع افشاشده مشاهده شدهاند؟
- آیا درباره فروش دسترسی به زیرساخت سازمان ادعایی وجود دارد؟
- آیا دادههای مشتریان یا اسناد داخلی در منابع بیرونی منتشر شدهاند؟
- آیا تهدیدهای جدیدی علیه محصولات، سرویسها یا تأمینکنندگان حیاتی سازمان مطرح شدهاند؟
این پرسشها باید با ریسکهای واقعی سازمان، نیازهای مدیران SOC و اولویتهای کسبوکار هماهنگ باشند.
گام دوم: تعریف محدوده پایش (Monitoring Scope)
داراییهای مورد پایش را مشخص کنید؛ از جمله دامنهها و زیردامنهها، نامهای تجاری، Emailهای سازمانی، محصولات اختصاصی، داراییهای اینترنتی و تأمینکنندگان کلیدی.
در این مرحله باید قواعد تطبیق نیز تعریف شوند تا برای مثال، یک نام تجاری مشابه یا یک Email متعلق به شخصی خارج از سازمان بهاشتباه بهعنوان رخداد امنیتی سازمان ثبت نشود.
گام سوم: ارزیابی منابع و ارائهدهندگان
در انتخاب سرویس Dark Web Monitoring یا Threat Intelligence Provider، صرفاً به تعداد منابع اعلامشده یا حجم Feed توجه نکنید.
معیارهای مهم عبارتاند از:
- پوشش و تازگی منابع مرتبط با صنعت و جغرافیای سازمان.
- قابلیت ارائه شواهد، زمان مشاهده و منشأ اطلاعات.
- میزان False Positive و قابلیت حذف دادههای تکراری.
- امکانات API و Integration با SIEM، SOAR و سامانههای مدیریت دارایی.
- کنترل دسترسی، محرمانگی دادهها و الزامات نگهداری اطلاعات.
- شفافیت در اعلام محدودیتهای پوشش و روش اعتبارسنجی.
گام چهارم: تعریف فرایند Triage و Escalation
برای هر نوع یافته، مسئول رسیدگی، سطح فوریت و اقدام مورد انتظار را مشخص کنید.
| نوع یافته | اقدام اولیه | مسیر رسیدگی |
| اعتبارنامه افشاشده و فعال | تأیید حساب و بررسی ورودها | SOC و IAM |
| ادعای نشت اطلاعات | اعتبارسنجی داده و تعیین دامنه | Incident Response و Data Protection |
| ادعای فروش دسترسی | بررسی Remote Access و شواهد نفوذ | SOC و تیم شبکه |
| اطلاعات مرتبط با آسیبپذیری | تطبیق دارایی، نسخه و وضعیت Patch | Vulnerability Management |
| داده مشکوک متعلق به پیمانکار | ارزیابی دسترسی و وابستگی سرویس | SOC و Third-Party Risk |
سطح فوریت باید بر اساس شواهد، حساسیت دارایی، وضعیت فعال بودن دسترسی و پیامد احتمالی تعیین شود؛ نه صرفاً بر اساس محل انتشار داده.
گام پنجم: اجرای پایلوت و بهبود مستمر
بهتر است پیادهسازی اولیه با چند دارایی مهم و چند Use Case مشخص آغاز شود. پس از بررسی نتایج، میتوان دامنه پایش، قواعد تطبیق و سطح اتوماسیون را توسعه داد.
در طول پایلوت، موارد زیر را اندازهگیری کنید:
- چند یافته واقعاً به داراییهای سازمان مرتبط بودند؟
- چه تعداد از یافتهها پس از اعتبارسنجی تأیید شدند؟
- چند مورد به کشف ریسک یا رخداد واقعی منجر شدند؟
- چه مدت طول کشید تا یافته به تیم مسئول ارجاع شود؟
- چه تعداد هشدار تکراری یا کمارزش تولید شد؟
این دادهها برای تصمیمگیری درباره ادامه سرمایهگذاری و انتخاب یا اصلاح راهکار مناسب ضروری هستند.
شاخصهای کلیدی عملکرد (KPIs)
برای سنجش عملکرد برنامه Dark Web Threat Intelligence، باید شاخصهایی تعریف شوند که هم کیفیت اطلاعات و هم اثر عملیاتی آن را نشان دهند.
| شاخص | مفهوم | کاربرد |
| Confirmed Finding Rate | سهم یافتههای تأییدشده از یافتههای بررسیشده | سنجش کیفیت تطبیق و اعتبارسنجی |
| Mean Time to Triage | میانگین زمان لازم برای ارزیابی اولیه | سنجش سرعت رسیدگی |
| Mean Time to Remediate | میانگین زمان اصلاح موارد تأییدشده | سنجش اثربخشی فرایند اصلاح |
| Actionable Intelligence Rate | سهم یافتههایی که به اقدام مشخص منجر میشوند | سنجش ارزش عملیاتی اطلاعات |
| Duplicate Finding Rate | سهم یافتههای تکراری | ارزیابی کیفیت Deduplication |
| Verified Exposure Count | تعداد موارد افشای تأییدشده | پایش روند ریسک، با توجه به محدوده و پوشش ثابت |
تعریف دقیق هر شاخص باید در سازمان مستند شود. برای مثال، افزایش تعداد یافتههای تأییدشده لزوماً به معنی افزایش حملات نیست؛ ممکن است ناشی از بهبود پوشش منابع یا کشف مجموعههای قدیمی باشد.
به همین ترتیب، کاهش تعداد هشدارها بهتنهایی نشانه موفقیت نیست؛ ممکن است به دلیل کاهش پوشش منابع رخ داده باشد.
ملاحظات امنیتی، حقوقی و عملیاتی
پایش دارکوب با دادههایی سروکار دارد که ممکن است شامل اطلاعات شخصی، اعتبارنامهها، دادههای محرمانه یا محتوای مجرمانه باشند. بنابراین، اجرای این قابلیت باید تحت کنترلهای مشخص انجام شود.
ملاحظات اصلی عبارتاند از:
- Least Privilege : دسترسی تحلیلگران و سرویسهای جمعآوری به حداقل مجوز لازم محدود شود.
- Secure Storage : دادههای حساس، بهویژه اعتبارنامهها و Tokenها، نباید در گزارشهای عمومی یا Ticketهای بدون کنترل دسترسی ذخیره شوند.
- Evidence Preservation : شواهد لازم برای بررسی رخداد، همراه با زمان مشاهده و منشأ اطلاعات، مطابق سیاست سازمان نگهداری شوند.
- Data Minimization : فقط دادههای مورد نیاز برای هدف امنیتی جمعآوری و نگهداری شوند.
- Legal Review : جمعآوری، پردازش و اشتراکگذاری دادهها با الزامات حقوقی و قراردادی مرتبط تطبیق داده شود.
- Safe Collection : از اجرای فایلهای مشکوک، باز کردن محتوای خطرناک در محیط عملیاتی یا تعامل کنترلنشده با زیرساختهای مجرمانه اجتناب شود.
در محیطهای حساس، استفاده از سرویس تخصصی یا محیط جمعآوری ایزوله میتواند ریسک عملیاتی را کاهش دهد؛ البته انتخاب نهایی باید بر اساس الزامات امنیتی و حقوقی سازمان انجام شود.
جمعبندی: جایگاه Dark Web در معماری امنیت سازمانی
Dark Web Threat Intelligence یک لایه مکمل برای افزایش دید سازمان نسبت به تهدیدهای بیرونی است. این قابلیت میتواند به شناسایی اعتبارنامههای افشاشده، بررسی ادعاهای نشت اطلاعات، کشف سرنخهای مرتبط با دسترسی غیرمجاز و بهبود اولویتبندی بررسیهای SOC کمک کند.
بااینحال، دارکوب بهتنهایی منبعی کامل، قطعی یا قابل اعتماد برای تعیین وضعیت امنیت سازمان نیست. اطلاعات منتشرشده در این منابع ممکن است قدیمی، تکراری، جعلی یا فاقد زمینه کافی باشند. بنابراین، ارزش واقعی آنها زمانی مشخص میشود که با اطلاعات داخلی سازمان و شواهد مستقل ترکیب شوند.
یک معماری اثربخش باید Dark Web Monitoring را به فرایندهای CTI، مدیریت دارایی، IAM، SIEM، EDR/XDR، Vulnerability Management و Incident Response متصل کند. در چنین معماریای، اطلاعات بیرونی نه جایگزین کنترلهای دفاعی، بلکه عاملی برای هدفمندتر کردن تشخیص، بررسی و پاسخگویی خواهند بود.
نکته کلیدی برای مدیران SOC : موفقیت برنامه Dark Web Intelligence با تعداد منابع پایششده سنجیده نمیشود، معیار اصلی، توانایی تبدیل اطلاعات بیرونی به تصمیم امنیتی معتبر، اقدام بهموقع و کاهش ریسک قابلاندازهگیری است.
سوالات متداول
1.Dark Web در Threat Intelligence چیست؟
Dark Web در Threat Intelligence به جمعآوری، تحلیل و اعتبارسنجی اطلاعات مرتبط با تهدیدهای سایبری از منابع دارکوب و سایر منابع بیرونی گفته میشود. این اطلاعات میتوانند شامل اعتبارنامههای افشاشده، دادههای سرقتشده، ادعاهای فروش دسترسی و اطلاعات مرتبط با فعالیت مهاجمان باشند.
۲. تفاوت Dark Web Monitoring با Cyber Threat Intelligence چیست؟
Dark Web Monitoring بر پایش منابع زیرزمینی و شناسایی دادههای مرتبط با سازمان تمرکز دارد؛ اما Cyber Threat Intelligence فرایند گستردهتری است که اطلاعات تهدید را از منابع مختلف جمعآوری و تحلیل میکند تا به تصمیمگیری و اقدامات امنیتی منجر شود.
۳. چه اطلاعاتی از سازمان ممکن است در دارکوب منتشر شود؟
اعتبارنامههای سازمانی، اطلاعات حسابهای کاربری، دادههای مشتریان، اسناد محرمانه، API Keyها، اطلاعات زیرساخت و ادعاهای مربوط به فروش دسترسی به سامانههای سازمانی از جمله مواردی هستند که ممکن است در منابع زیرزمینی مشاهده شوند.
4. Dark Web Monitoring چگونه به تیم SOC کمک میکند؟
این قابلیت با ارائه سرنخهای بیرونی، به تحلیلگران SOC کمک میکند تا اعتبارنامههای افشاشده را بررسی کنند، هشدارهای SIEM را با اطلاعات تهدید همبسته سازند، فرضیههای Threat Hunting ایجاد کنند و رخدادهای احتمالی را با اولویت مناسبتری بررسی کنند.
۵. آیا مشاهده اطلاعات سازمان در دارکوب به معنی هک شدن آن است؟
خیر. اطلاعات مشاهدهشده ممکن است قدیمی، تکراری، جعلی یا متعلق به منبعی غیرمرتبط باشد. برای تأیید رخداد، باید اصالت دادهها بررسی و شواهد با لاگهای احراز هویت، اطلاعات داراییها و سایر منابع امنیتی تطبیق داده شوند.
۶. آیا Dark Web Threat Intelligence با SIEM و EDR یکپارچه میشود؟
بله. اطلاعات تهدید میتواند از طریق API، Threat Feed یا Integrationهای پشتیبانیشده وارد فرایندهای SIEM، EDR/XDR و SOAR شود. این یکپارچهسازی امکان همبستگی دادههای بیرونی با رویدادهای داخلی و تسریع فرایند بررسی و پاسخگویی را فراهم میکند.
۷. تفاوت Dark Web Threat Intelligence با Threat Hunting چیست؟
Dark Web Threat Intelligence اطلاعات و سرنخهایی درباره تهدیدهای بیرونی فراهم میکند؛ درحالیکه Threat Hunting فرایند جستوجوی فعال و هدفمند برای کشف رفتارهای مشکوک یا تهدیدهای شناسایینشده در محیط سازمان است. یافتههای دارکوب میتوانند فرضیههای مناسبی برای Threat Hunting ایجاد کنند.
۸. آیا پایش دارکوب میتواند از حملات باجافزاری جلوگیری کند؟
این قابلیت بهتنهایی مانع تمام حملات باجافزاری نمیشود؛ اما ممکن است با شناسایی اعتبارنامههای افشاشده، ادعاهای فروش دسترسی یا نشانههای مرتبط با افشای داده، فرصت مناسبی برای بررسی و کاهش ریسک پیش از گسترش حمله ایجاد کند.
۹. مهمترین محدودیت Dark Web Monitoring چیست؟
پوشش ناقص منابع، اطلاعات قدیمی یا جعلی، دشواری اعتبارسنجی ادعاهای مهاجمان و احتمال تولید هشدارهای کاذب از مهمترین محدودیتهای این قابلیت هستند. به همین دلیل، یافتهها باید با دادههای داخلی و شواهد مستقل ارزیابی شوند.
۱۰. برای پیادهسازی Dark Web Monitoring در سازمان از کجا باید شروع کرد؟
ابتدا نیازهای اطلاعاتی و داراییهای حیاتی سازمان را مشخص کنید؛ سپس منابع پایش را بر اساس ریسک انتخاب کنید، فرایند اعتبارسنجی و اولویتبندی یافتهها را تعریف کنید و در نهایت، اطلاعات را به SIEM، سامانه مدیریت دارایی و فرایندهای Incident Response متصل کنید.